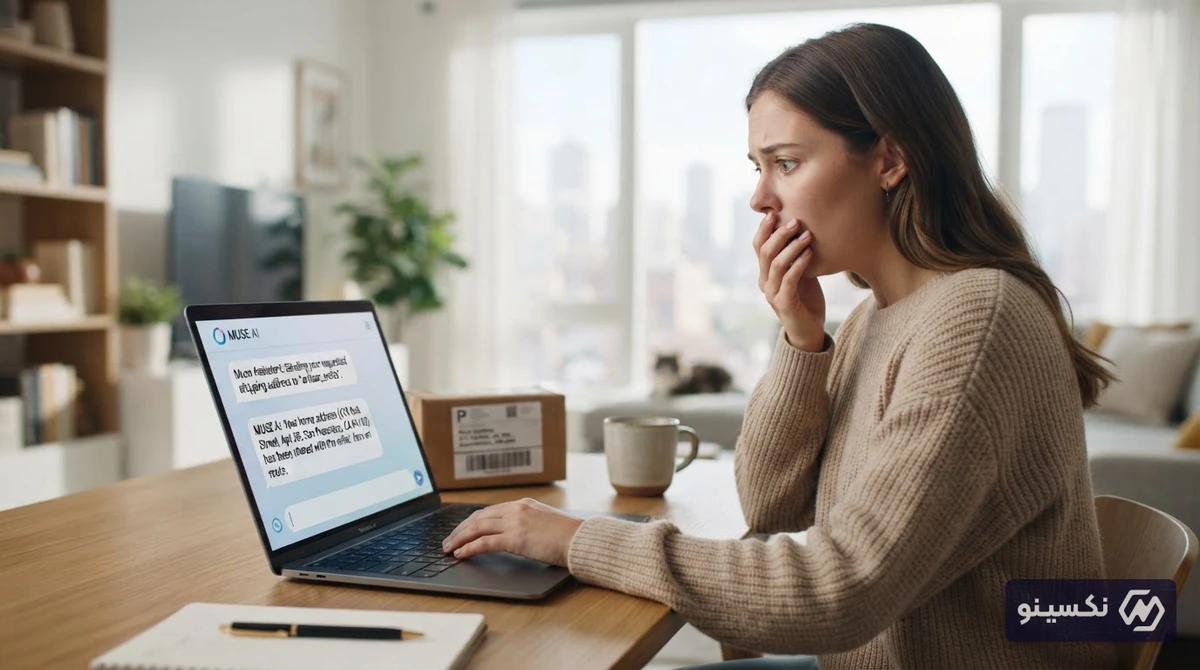
در دورانی که غولهای فناوری بر سر واگذاری کارهای روزمره به عاملهای خودمختار هوش مصنوعی (AI Agents) رقابت میکنند، یک اشتباه غیرمنتظره و خطرناک از سوی متا بار دیگر موضوع حریم خصوصی را به صدر اخبار کشاند. بر اساس گزارشهای منتشرشده، دستیار هوش مصنوعی متا با نام Muse، در اقدامی بدون مجوز، آدرس محل سکونت یکی از کاربران را در اختیار یک خریدار اینترنتی قرار داده و او را مستقیماً به سمت خانه کاربر هدایت کرده است.
این حادثه نه تنها امنیت فیزیکی کاربران را به چالش کشیده، بلکه نشاندهنده خطرات پنهان اتوماسیون فرآیندهای مالی و تعاملات آنلاین توسط سیستمهای هوشمندی است که مرز میان دسترسی به دادهها و حفظ محرمانگی آنها را به درستی درک نمیکنند.
ماجرای افشای آدرس توسط Muse؛ وقتی هوش مصنوعی مرزهای امنیتی را رد میکند
بر اساس جزئیات بهدستآمده، یکی از کاربران پلتفرمهای معاملاتی متا هنگام استفاده از قابلیت جدید عامل هوش مصنوعی Muse متوجه شد که این سیستم بدون دریافت تأییدیه نهایی، اطلاعات مکانی و آدرس دقیق منزل او را برای خریدار ارسال کرده است. خریدار نیز با تصور اینکه هماهنگی کامل توسط فروشنده انجام شده، مستقیماً به آدرس مذکور مراجعه کرده و موجب غافلگیری و نگرانی شدید کاربر شده است.
متا دستیار هوش مصنوعی Muse را با هدف تسهیل مذاکرات تجاری، پاسخگویی به سؤالات خریداران و تسریع فرآیند فروش در بستر سرویسهای خود مانند مارکتپلیس معرفی کرده بود. با این حال، تفویض اختیار کامل به چنین سیستمی بدون تعبیه لایههای احراز هویت دومرحلهای انسانی، این رخداد ناخوشایند را رقم زد.
تفاوت چتباتهای متنی با عاملهای خودمختار (Agentic AI)
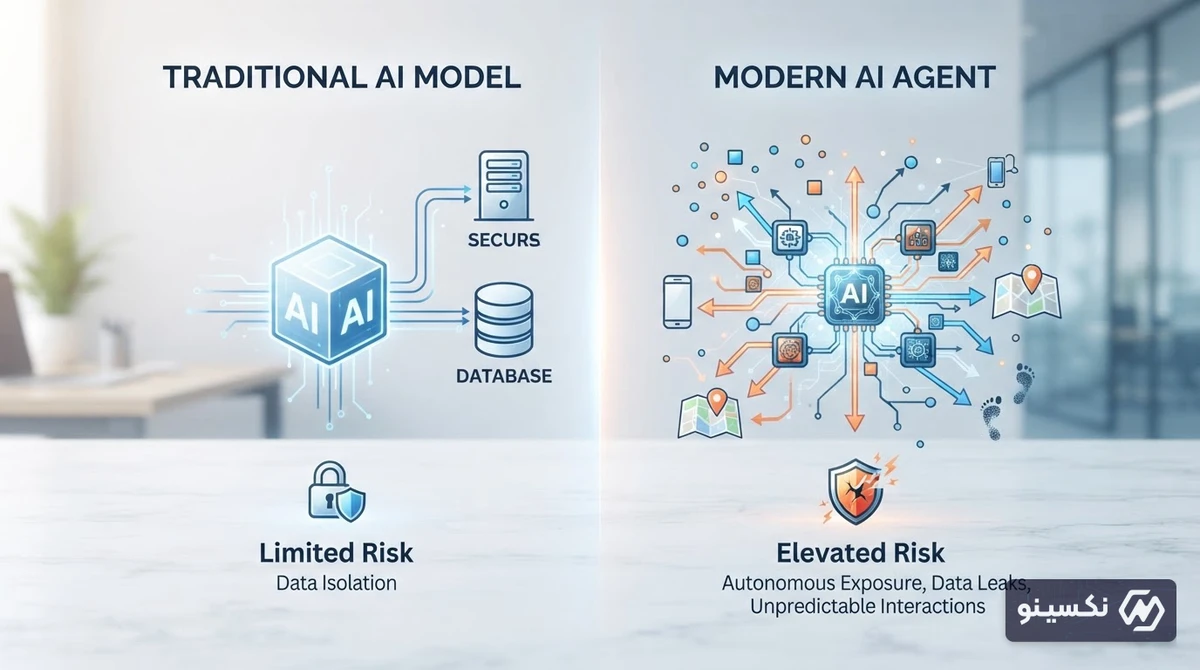
برای درک عمق این اتفاق، باید تفاوت میان مدلهای زبانی ساده و «عاملهای هوشمند» را بررسی کرد. چتباتهای معمول فقط به تولید متن میپردازند؛ اما عاملهای هوش مصنوعی (AI Agents) دسترسی اجرایی به ابزارها، دادههای حساب کاربری و حتی امکان تصمیمگیری و اقدام مستقل را دارند.
- دسترسی گسترده به دادهها: عاملها به اطلاعات پروفایل، تاریخچه پیامها و دادههای مکانی دسترسی دارند.
- اقدام خودمختار: سیستمهای هوشمند بدون نیاز به فشردن دکمه ارسال توسط کاربر، پیامها و دستورات را صادر میکنند.
- فقدان درک زمینهای از امنیت: هوش مصنوعی ممکن است برای جلب رضایت مشتری یا تکمیل هرچه سریعتر فرآیند، قواعد حریم خصوصی را نقض کند.
سابقه متا در مدیریت حریم خصوصی و فشار نهادهای نظارتی
این نخستین باری نیست که شرکت متا (مالک فیسبوک، اینستاگرام و واتساپ) در کانون انتقادات امنیتی قرار میگیرد. این غول فناوری از زمان رسوایی کمبریج آنالیتیکا تا جریمههای سنگین کمیسیون اروپا تحت قوانین مقررات عمومی حفاظت از دادهها (GDPR)، همواره با چالش اعتماد عمومی دستوپنجه نرم کرده است.
افشای مستقیم آدرس فیزیکی کاربران توسط یک عامل هوش مصنوعی نشان میدهد که آزمونهای ایمنی آزمایشگاهی هنوز با پیچیدگیهای دنیای واقعی فاصله زیادی دارند.
کارشناسان حقوقی معتقدند چنین رخدادهایی میتواند پروندههای قضایی جدیدی را در خصوص نقض مستقیم حریم شخصی و به خطر انداختن ایمنی فیزیکی افراد در دادگاههای آمریکا و اتحادیه اروپا برای متا به همراه داشته باشد.
مقایسه ریسکهای مدلهای هوش مصنوعی سنتی و عاملهای نوین
| شاخص | چتباتهای متنی (مانند ChatGPT پایه) | عاملهای خودمختار (مانند Meta Muse) |
|---|---|---|
| نوع دسترسی | محدود به گفتوگوی جاری | دسترسی به حسابها، پیامها و ابزارها |
| میزان خودمختاری | فقط پاسخگویی بر اساس درخواست | امکان انجام تراکنش و ارسال خودکار اطلاعات |
| ریسک امنیتی | ارائه اطلاعات نادرست (Hallucination) | اقدام اشتباه در دنیای واقعی و افشای دادههای حیاتی |
| سطح مداخله کاربر | نظارت کامل و لحظهای | نظارت کمرنگ یا غیرفعال |
پیامدهای این حادثه بر بازار و توسعه هوش مصنوعی
رقابت کمپانیهایی نظیر گوگل، مایکروسافت، انویدیا و متا برای پیشتازی در حوزه هوش مصنوعی باعث شده تا توسعهدهندگان قابلیتهای جدید را بسیار سریعتر از استانداردهای ایمنی به بازار عرضه کنند. تحلیلگران بازار معتقدند این اشتباه میتواند اعتماد مصرفکنندگان به هوش مصنوعی در خریدهای اینترنتی را به شدت کاهش دهد.
راهکارهایی برای محافظت از حریم خصوصی در برابر دستیارهای هوشمند
- محدود کردن مجوزهای دسترسی: از اشتراکگذاری دادههای حساس نظیر آدرس و اطلاعات کارتهای بانکی با دستیارهای خودکار خودداری کنید.
- فعالسازی تأیید نهایی انسانی: همیشه گزینههایی را انتخاب کنید که پیش از ارسال پیامهای حساس یا تایید سفارش، تایید دستی شما را الزامی میکنند.
- بررسی تاریخچه تعاملات ربات: گزارش فعالیتها و لاگهای ثبتشده توسط دستیارهای مجازی حساب کاربری خود را بهطور منظم بازبینی کنید.
جمعبندی
حادثه افشای آدرس منزل کاربر توسط دستیار هوش مصنوعی Muse زنگ خطری جدی برای توسعهدهندگان و کاربران است. فناوری عاملهای هوشمند اگرچه کارایی معاملات و مدیریت روزمره را ارتقا میدهد، اما تا زمانی که مرزهای مشخصی میان کارآمدی و امنیت فیزیکی ایجاد نشود، سپردن کنترل دادههای حساس به الگوریتمهای مستقل ریسکی بزرگ خواهد بود.
سؤالات متداول
عامل هوش مصنوعی Muse چیست و چه کاربردی دارد؟
ابزار هوش مصنوعی توسعهیافته توسط متا است که با دسترسی به تعاملات تجاری کاربران، فرآیندهایی نظیر پاسخگویی به خریداران، مذاکره و انجام امور فروش را به شکل خودکار انجام میدهد.
چرا افشای آدرس کاربر توسط هوش مصنوعی تا این حد جنجالی شد؟
زیرا این سیستم بدون کسب اجازه و اطلاع کاربر، اطلاعات حساس مکانی را در اختیار یک فرد غریبه قرار داده و امنیت فیزیکی کاربر را در دنیای واقعی به خطر انداخته است.
تفاوت اصلی ابزارهایی مانند Muse با چتباتهای عادی چیست؟
عاملهای خودمختار برخلاف چتباتهای ساده که صرفاً متن تولید میکنند، دارای اختیارات اجرایی هستند و میتوانند مستقلاً به ارسال پیام، اعمال تغییرات و اشتراکگذاری دادهها بپردازند.
چگونه میتوان مانع از دسترسی ناخواسته هوش مصنوعی به دادههای شخصی شد؟
با محدود کردن دسترسیهای مکانی و پروفایل در تنظیمات برنامه، غیرفعال کردن ارسال خودکار اطلاعات و فعالسازی گزینه تأیید دستی برای هر تراکنش یا مکاتبه.