در دنیایی که حملات سایبری در کسری از ثانیه رخ میدهند، شرکتهای امنیتی برای محافظت از دادهها وارد رقابتی تنگاتنگ با مهاجمان شدهاند. در تازهترین رویداد دنیای فناوری، شرکت بزرگ سوفوس (Sophos) با همکاری استراتژیک با OpenAI و بهکارگیری پلتفرم تخصصی Daybreak، موفق شده زمان بررسی تهدیدات امنیتی را از ۳۸ دقیقه به تنها ۸۹ ثانیه برساند؛ رکوردی خیرهکننده که نشاندهنده ورود امنیت سایبری به عصری کاملاً خودکار و مبتنی بر ایجنتهای هوشمند است.
رقابت تسلیحاتی در دفاع سایبری؛ چرا سرعت همهچیز است؟
سرعت، تعیینکنندهترین فاکتور در جنگ سایبری مدرن است. همانطور که مدلهای زبانی بزرگ و هوش مصنوعی پیشرفته به مهاجمان اجازه میدهند تا آسیبپذیریها را سریعتر کشف و حملات پیچیدهتری را اجرا کنند، تیمهای دفاعی نیز ناچارند فرآیندهای سنتی را بازتعریف کنند. سوفوس، به عنوان یکی از غولهای حوزه امنیت که از بیش از ۶۲۵ هزار سازمان در سراسر جهان محافظت میکند، با بهرهگیری از پلتفرم OpenAI Daybreak گامی بزرگ در جهت اتوماسیون تحلیل و پاسخ به حوادث برداشته است.
تا پیش از این، حتی در مجهزترین مراکز عملیات امنیت (SOC)، تحلیلگران انسانی برای بررسی یک پرونده مشکوک، تطبیق لاگها و شناسایی شاخصهای نفوذ (IoCs) به زمانی حدود نیم ساعت تا یک ساعت نیاز داشتند. اکنون هوش مصنوعی این بازه را به ثانیهها تقلیل داده است.
پلتفرم OpenAI Daybreak و معماری دفاعی سوفوس چگونه کار میکنند؟
هسته اصلی این تحول در ادغام مدلهای فرانتیر (Frontier AI) اوپنایآی با پلتفرم بومی Sophos Fusion نهفته است. سیستمهای نظارتی سوفوس روزانه تریلیونها رخداد و لاگ امنیتی را از بیش از ۵۰۰ منبع مختلف جمعآوری و فیلتر میکنند تا در نهایت بین ۱٬۰۰۰ تا ۲٬۰۰۰ پرونده بحرانی برای بررسی نهایی باقی بماند.
ایجنتهای هوش مصنوعی ایجادشده بر بستر Daybreak، فرآیند را از طریق یک چرخه سهمرحلهای موسوم به Plan–Execute–Review مدیریت میکنند:
- جمعآوری خودکار اطلاعات: ایجنت ابتدا زمینه رخداد، سوابق کلاینت، هشدارهای دریافتی و هوش تهدید (Threat Intelligence) را واکشی میکند.
- تدوین و اجرای نقشه تحقیق: مدلسازی شناختی، گامهای لازم برای ردگیری ردپای مهاجم را مشخص و اجرا میکند.
- گزارشدهی و ارائه راهکار: خلاصهای جامع به همراه توصیههای مشخص برای مهار حمله در اختیار متخصصان قرار میگیرد یا مستقیماً اعمال میشود.
«سوفوس تخصص و دانش دامنه را برای مبارزه با حملات در مقیاس وسیع به همراه دارد و ابزارهایی مانند Daybreak به ما اجازه میدهند این تخصص را با سرعت و هوش نسل بعد به تمام مشتریان تعمیم دهیم.»
— جان پیترسون، مدیر ارشد فناوری (CTO) سوفوس
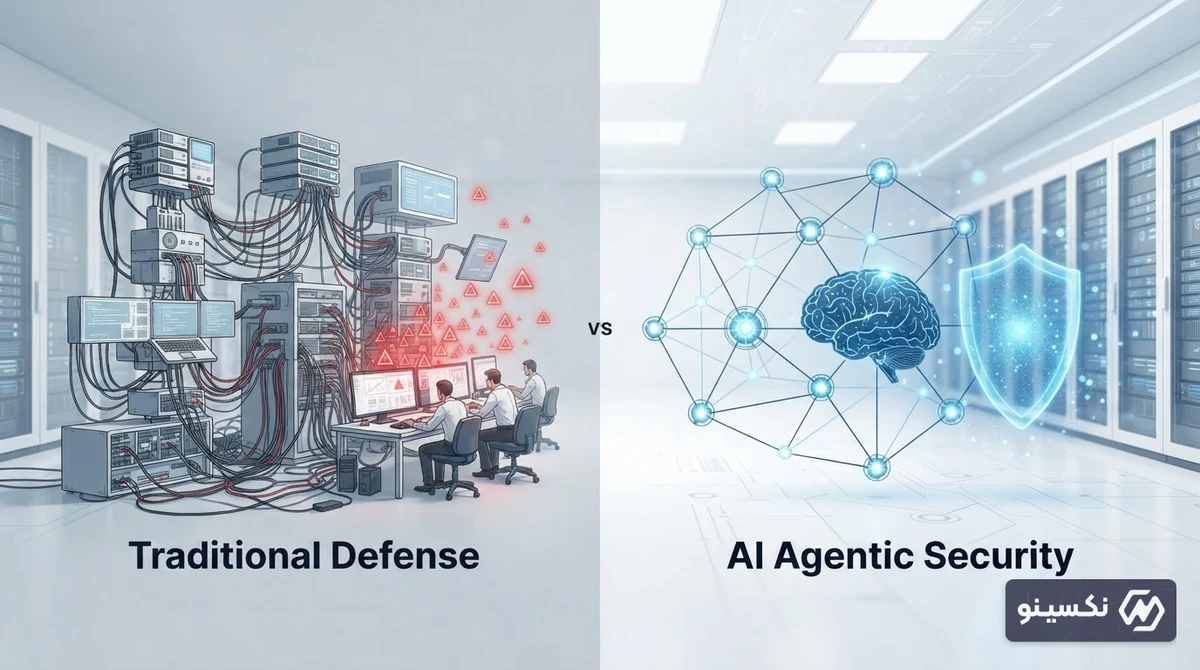
مقایسه عملکرد: دفاع سنتی در برابر امنیت مبتنی بر ایجنتهای AI
آمار منتشرشده نشاندهنده یک تحول ساختاری در مراکز مهار بحران سایبری است:
| شاخص عملکرد | روش سنتی (متکی بر انسان) | روش جدید (ایجنتهای Daybreak) | میزان بهبود |
|---|---|---|---|
| میانگین زمان بررسی و پاسخ | حدود ۳۸ دقیقه | ۸۹ ثانیه | ۹۶٪ کاهش زمان |
| حل کامل پروندهها بدون دخالت مستقیم | نزدیک به ۰٪ | ۵۲٪ پروندههای MDR | اتوماسیون بیش از نیمی از موارد |
| پوشش لاگها و دادههای چندمنبعی | نیازمند بررسی دستی تحلیلگر | یکپارچهسازی آنی از ۵۰۰ منبع | واکنش بلادرنگ |
نظارت انسانی (Human-in-the-Loop)؛ مرز هوش مصنوعی و خطای سیستمی
یکی از بزرگترین چالشها در واگذاری امنیت سایبری به هوش مصنوعی، خطر اقدامات مخربِ اشتباه یا رفتارهای غیرقابلپیشبینی مدلها است. سوفوس برای حل این موضوع، سیستم خودکار خود را در سه لایه نظارتی سازماندهی کرده است:
- حالت اطلاعرسانی (Notify): سیستم پرونده را تحلیل کرده و راهکار پیشنهاد میدهد، اما تصمیمگیری و اقدام کاملاً با کاربر یا مدیر شبکه است.
- حالت تعاملی (Collaborate): هوش مصنوعی و تیم امنیتی پیش از انجام اقدامات کلیدی، اقدام به همگامسازی و تایید مشترک میکنند.
- حالت مجاز (Authorise): ایجنت هوش مصنوعی اجازه دارد در چارچوبهای از پیش تعیینشده، بلافاصله اقدامات دفاعی مانند مسدودسازی IP یا ایزولهسازی کلاینت آلوده را انجام دهد.
بر اساس راهبرد سوفوس، هرگونه اقدامی که پتانسیل ایجاد اختلال جدی در سرویسدهی مشتری را داشته باشد، لزوماً به قضاوت تحلیلگران ارشد انسانی ارجاع داده میشود.
پیامدهای این همکاری بر بازار تکنولوژی و آینده امنیت سایبری
ورود اوپنایآی به لایههای عملیاتی امنیت شبکه از طریق برنامه Daybreak، نشاندهنده تنوعبخشی به درآمدها و اثبات کاربرد مدلهای استدلالمحور در صنایع حساس است. این موفقیت پیام روشنی برای صنعت نرمافزار دارد: آینده متعلق به «ایجنتهای خودمختار همکار» است، نه صرفاً چتباتهای متنی ساده. کاهش زمان پاسخدهی به زیر ۲ دقیقه، هزینه خسارت حملاتی نظیر باجافزارها (Ransomware) را به حداقل میرساند و مسیر تازهای را برای رقبایی همچون مایکروسافت، کروداستارک و پالوآلتو رقم خواهد زد.
جمعبندی
همکاری سوفوس و اوپنایآی ثابت کرد که ایجنتهای هوش مصنوعی دیگر یک ابزار فانتزی نیستند، بلکه ستون فقرات دفاع سایبری در برابر حملات مدرن به شمار میروند. کاهش ۹۶ درصدی زمان واکنش، زنگ خطری جدی برای مهاجمان سایبری و نقطه عطفی برای کسبوکارهایی است که به دنبال محافظت پایدار از داراییهای دیجیتال خود هستند.
سؤالات متداول
پلتفرم OpenAI Daybreak چیست و چه کاربردی دارد؟
پلتفرم Daybreak برنامهای سازمانی از اوپنایآی است که به شرکتها اجازه میدهد مدلهای پیشرفته هوش مصنوعی را برای ساخت ایجنتهای خودمختار و تخصصی (مانند تحلیل خودکار حوادث سایبری) بهکار بگیرند.
آیا هوش مصنوعی جایگزین کارشناسان و تحلیلگران امنیت سایبری میشود؟
خیر؛ هوش مصنوعی کارهای تکراری و جمعآوری دادهها را بر عهده میگیرد و ۵۲ درصد پروندهها را به صورت خودکار مدیریت میکند، اما تصمیمات حساس و نظارت راهبردی همچنان نیازمند قضاوت انسانی است.
استفاده از هوش مصنوعی چه تاثیری در زمان مهار حملات سایبری داشته است؟
طبق دادههای رسمی سوفوس، زمان بررسی و پاسخ اولیه به پروندههای امنیتی از حدود ۳۸ دقیقه به تنها ۸۹ ثانیه کاهش یافته است که نشاندهنده کاهشی ۹۶ درصدی است.
چگونه از خطای هوش مصنوعی در قطع سرویسهای حیاتی جلوگیری میشود؟
با استفاده از رویکرد «انسان در چرخه» و تعریف سه سطح دسترسی، اقدامات پرریسک و بالقوه مخرب تا زمان تایید نهایی کارشناس انسانی متوقف میمانند.