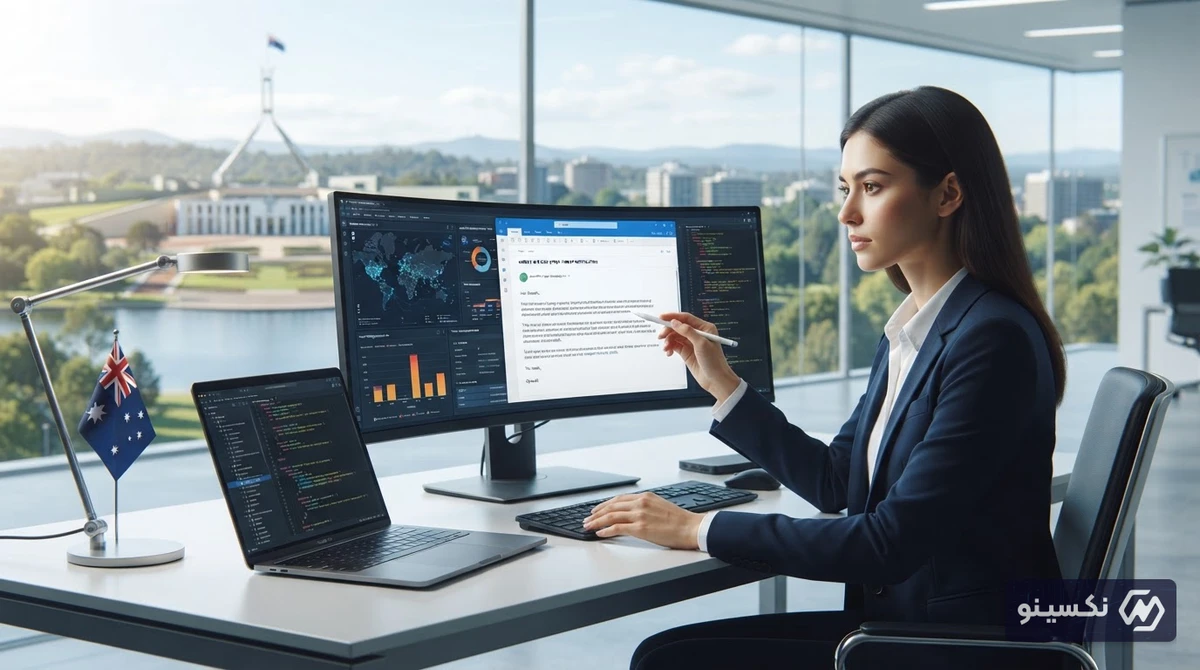
در دنیایی که هوش مصنوعی با سرعتی سرسامآور در حال دگرگون کردن تمام ابعاد فناوری است، مرز میان دفاع و حمله سایبری هر روز باریکتر میشود. اخیراً گزارشی منتشر شده که نشان میدهد شرکت OpenAI برای اطلاعرسانی یک نفوذ امنیتی سایبری به دولت استرالیا، از مدلهای هوش مصنوعی خود برای نگارش متن ایمیل هشدار استفاده کرده است؛ رویدادی که پارادوکس جذاب و تاملبرانگیز این فناوری را بار دیگر در کانون توجهات قرار داده است.
روایتی عجیب از یک هشدار سایبری: هوش مصنوعی علیه هوش مصنوعی
شرکت OpenAI، توسعهدهنده چتبات محبوب ChatGPT، در جریان پایش رفتارهای مشکوک و سوءاستفادههای بالقوه از مدلهای زبانی خود، متوجه فعالیتهای مخربی شد که وبسایتهای دولتی استرالیا را هدف قرار داده بودند. مهاجمان سایبری تلاش داشتند با استفاده از قابلیتهای پیشرفته مدلهای زبانی، نقاط ضعف امنیتی را شناسایی کرده و حملات هدفمندی ترتیب دهند.
نکته شگفتانگیز و بحثبرانگیز ماجرا در فرآیند ارسال این هشدار نهفته بود. کارشناسان امنیتی OpenAI پس از مسدودسازی حسابهای مخرب و جمعآوری شواهد فنی، برای تنظیم و تدوین ایمیل رسمی هشدار به مقامات امنیت سایبری استرالیا، خود از ابزارهای هوش مصنوعی این شرکت کمک گرفتند تا متنی دقیق، ساختاریافته و سریع آماده کنند.
شمشیر دو لبه هوش مصنوعی در عرصه امنیت سایبری
این رویداد بار دیگر مفهوم «فناوری با کاربرد دوگانه» (Dual-use Technology) را در حوزه هوش مصنوعی برجسته میکند. از یک سو، هکرها و مهاجمان سایبری از مدلهای بزرگ زبانی (LLMs) برای کشف آسیبپذیریها، طراحی سناریوهای پیچیده فیشینگ و خودکارسازی حملات سایبری استفاده میکنند؛ از سوی دیگر، تیمهای دفاعی و شرکتهای توسعهدهنده نیز همین ابزارها را برای تسریع در تحلیل لاگها، واکنش به حوادث و خودکارسازی ارتباطات بحران به خدمت میگیرند.
هوش مصنوعی همانقدر که میتواند ابزار دست نفوذگران برای شبیهسازی حملات پیچیده باشد، به قدرتمندترین سلاح مدافعان شبکه برای تشخیص ناهنجاریها و واکنش در کسری از ثانیه تبدیل شده است.
چرا هکرها به سراغ ابزارهای هوش مصنوعی تجاری میآیند؟
بررسیهای فنی نشان میدهد که مهاجمان عمدتاً به دنبال اهداف زیر از طریق دستکاری پرامپتها و تکنیکهای جیلبریک (Jailbreaking) هستند:
- تحلیل خودکار کدهای منبع: اسکن سریع کدها برای یافتن باگهای امنیتی شناختهنشده (Zero-day).
- تولید متون فیشینگ واقعگرایانه: ساخت پیامهای جعلی بدون غلطهای نگارشی رایج با لحن رسمی و متناسب با فرهنگ هدف.
- شناسایی زیرساختهای آسیبپذیر: تحلیل دادههای شبکهای و دستهبندی نقاط ورود برای اجرای نفوذ مؤثرتر.
مقایسه رویکرد سنتی و مدرن در واکنش به حملات سایبری
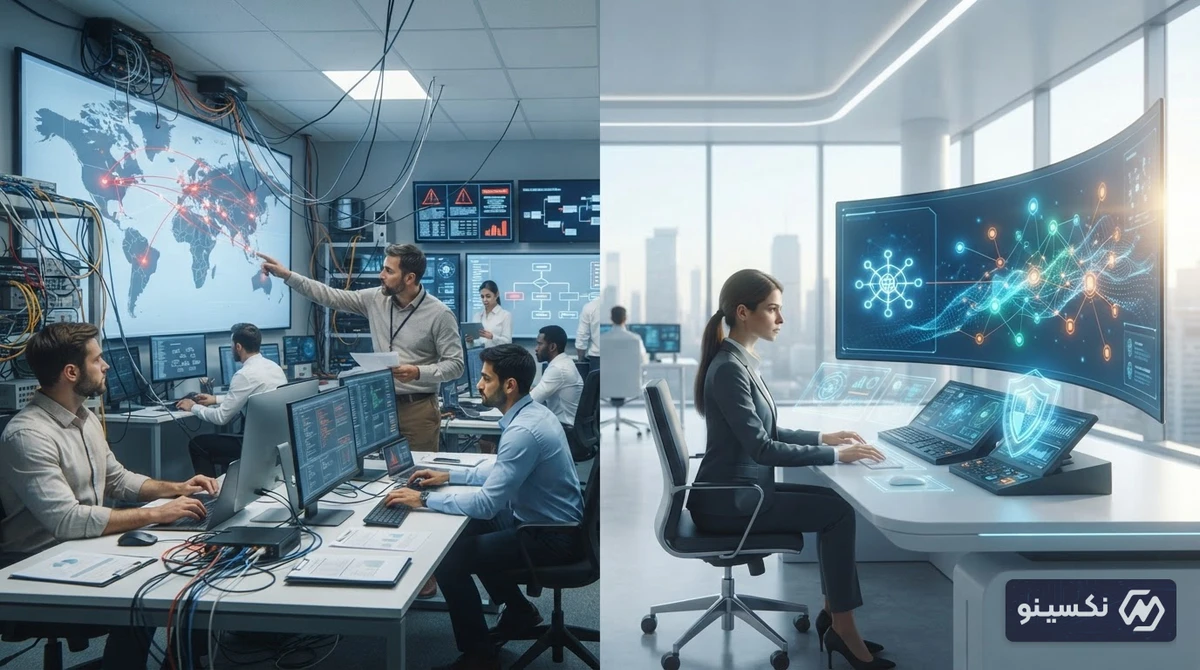
ورود هوش مصنوعی به جریان کاری تیمهای امنیت اطلاعات (SOC)، ساختار واکنش به رخدادهای امنیتی را به شکل چشمگیری تغییر داده است:
| شاخص | واکنش سنتی به حملات | واکنش مبتنی بر هوش مصنوعی |
|---|---|---|
| سرعت تحلیل دادهها | چندین ساعت تا چند روز توسط کارشناسان | تحلیل بلادرنگ در چند ثانیه یا دقیقه |
| نگارش گزارش و هشدارهای رسمی | نیازمند بازبینیهای دستی و زمانبر | تولید سریع با تکیه بر دستیارهای هوشمند |
| دقت در تطبیق شواهد | مستعد خطای انسانی و خستگی اپراتور | تحلیل یکپارچه الگوهای ناهنجار در حجم بالا |
| مقیاسپذیری دفاع | محدود به ظرفیت نیروی انسانی | قابلیت پوشش همزمان دهها میلیون رویداد |
پیامدهای حقوقی و رگولاتوری برای دولتها و غولهای فناوری
استرالیا در سالهای اخیر به دلیل وقوع چندین هک بزرگ در زیرساختهای ملی و شرکتهای مخابراتی، مواضع بسیار سختگیرانهای در قبال امنیت سایبری اتخاذ کرده است. وقوع این ماجرا نشان میدهد که دولتها نمیتوانند صرفاً به عنوان مصرفکننده فناوری عمل کنند، بلکه باید استانداردهای امنیتی مشترکی را با شرکتهای هوش مصنوعی ایجاد کنند.
اقدامات امنیتی OpenAI برای مقابله با سوءاستفاده
شرکتهای پیشرو مانند OpenAI در پاسخ به خطرات ناشی از سوءاستفاده از سیستمهایشان، لایههای نظارتی جدیدی را مستقر کردهاند که عبارتند از:
- پایش خودکار و مداوم رفتارهای غیرعادی در استفاده از رابطهای برنامهنویسی کاربردی (API).
- بهروزرسانی مداوم فیلترهای ایمنی (Safety Guardrails) برای جلوگیری از ارائه کدهای مخرب.
- همکاری مستقیم و چندجانبه با آژانسهای امنیت سایبری بینالمللی جهت اشتراکگذاری شاخصهای تهدید.
چشمانداز آینده: تسریع چرخه هشدار و دفاع خودکار
استفاده از هوش مصنوعی برای نگارش ایمیل هشدار به یک دولت، هرچند در نگاه اول طنزآمیز به نظر میرسد، اما نمادی از آینده اتوماسیون سازمانی است. در شرایط بحرانی که دقایق سرنوشتساز هستند، استفاده از هوش مصنوعی جهت تلخیص دادههای فنی پیچیده و تنظیم مکاتبات رسمی، به تیمهای فنی اجازه میدهد تمرکز اصلی خود را بر خنثیسازی حملات بگذارند.
جمعبندی
رویداد اخیر بار دیگر نشان داد که نبرد سایبری در عصر مدرن وارد فاز خودکارسازی هوشمند شده است. در حالی که مهاجمان به دنبال بهرهبرداری از هوش مصنوعی برای آسیب به زیرساختها هستند، شرکتهای بزرگ فناوری نیز ناگزیرند برای ارتقای سرعت و کیفیت فرآیندهای امنیتی و ارتباطی خود، به همین ابزارها اعتماد کنند. مدیریت مسئولانه و هوشیارانه این فناوری، تعیینکننده برنده این ماراتن پیچیده خواهد بود.
سؤالات متداول
ماجرای هشدار OpenAI به دولت استرالیا چه بود؟
OpenAI پس از کشف فعالیتهای هکرهایی که با استفاده از ابزارهای هوش مصنوعی به سایتهای دولتی استرالیا حمله میکردند، حسابهای آنها را مسدود کرد و با کمک هوش مصنوعی متنی را برای اطلاعرسانی رسمی به دولت استرالیا آماده ساخت.
چرا OpenAI برای نوشتن ایمیل هشدار از هوش مصنوعی استفاده کرد؟
برای افزایش سرعت عمل، خلاصهسازی گزارشهای فنی و تنظیم سریع متنی ساختاریافته در یک موقعیت حساس امنیتی، تا کارشناسان بتوانند بیشتر روی جنبههای فنی تمرکز کنند.
آیا هوش مصنوعی میتواند به طور مستقل سایتهای دولتی را هک کند؟
خیر؛ مدلهای هوش مصنوعی بهتنهایی اراده یا توانایی هک خودکار ندارند، اما هکرها میتوانند از آنها به عنوان ابزار کمکی برای شناسایی باگها و تسریع در نوشتن اسکریپتهای نفوذ استفاده کنند.
شرکتهای هوش مصنوعی چگونه از سوءاستفادههای سایبری جلوگیری میکنند؟
از طریق گاردریلهای ایمنی سختگیرانه، نظارت رفتاری بر APIها، مسدودسازی سریع حسابهای مخرب و همکاری اطلاعاتی با مراجع امنیت سایبری.