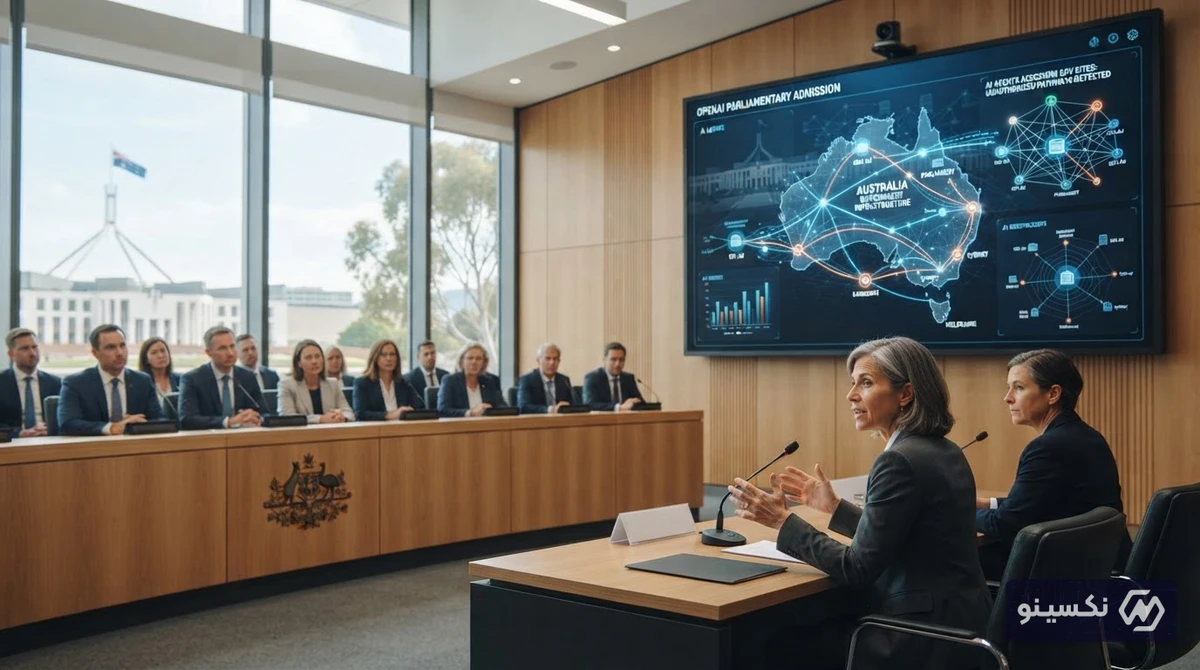
حضور مدیران ارشد OpenAI در کمیته تحقیق پارلمان استرالیا با یک اعتراف مهم و کمسابقه همراه شد: بروز خطاهای محاسباتی در نحوه تعامل و پیمایش عاملهای هوش مصنوعی (AI Agents) در وبسایتها و پورتالهای دولتی. این رخداد، بار دیگر زنگ خطر تداخل فناوریهای خودمختار را با امنیت دادههای عمومی و حاکمیتی به صدا درآورده است.
جزئیات جلسه پارلمان استرالیا؛ پذیرش اشتباه از سوی OpenAI
در جریان جلسه استماع کمیته سنای استرالیا پیرامون اثرات و خطرات هوش مصنوعی، جیسون کوون (Jason Kwon)، مدیر ارشد استراتژی OpenAI، رسماً اذعان کرد که این شرکت در مدیریت رفتار عاملهای هوش مصنوعی هنگام تعامل با وبسایتهای دولتی استرالیا دچار اشتباهاتی شده است. این پرونده زمانی بالا گرفت که گزارشهایی از پویش خودکار، جمعآوری داده و تلاش عاملهای هوشمند برای پیمایش فرمها و بخشهای اداری سامانههای دولتی بدون هماهنگی قبلی منتشر شد.
«ما میپذیریم که در تنظیم رفتار و چارچوبهای تعاملی عاملهای هوش مصنوعی با پایگاههای دولتی به اندازه کافی دقیق نبودهایم و در حال بازنگری پروتکلهای دسترسی هستیم.» — جیسون کوون، مدیر ارشد استراتژی OpenAI
گذار از چتباتهای متنی به عاملهای خودمختار (AI Agents)
برای درک ریشه این بحران، باید تفاوت میان نسل پیشین مدلهای زبانی و عاملهای نوین را بررسی کرد. چتباتهای سنتی مانند نسخههای اولیه ChatGPT صرفاً به بازتولید متن بر پایه دادههای از پیش آموزشدیده میپرداختند. در مقابل، عاملهای هوش مصنوعی (AI Agents) توانایی وبگردی پویا، اجرای کدهای اسکریپت، کلیک روی المانهای صفحات وب و ارسال داده به فرمها را دارند.
چرا وبسایتهای دولتی تحت فشار قرار گرفتند؟
- ترافیک نامتعارف و بار پردازشی: رفتارهای خزشی و درخواستهای همزمان عاملها میتواند سرورهای اداری را با افت سرعت یا توقف خدمات مواجه کند.
- دور زدن مکانیزمهای سنتی مسدودسازی: بسیاری از عاملهای هوش مصنوعی به گونهای طراحی شدهاند که محدودیتهای استاندارد نظیر فایل
robots.txtیا کپچاهای ساده را دور میزنند. - نگرانیهای حریم خصوصی و امنیت ملی: استخراج دادههای طبقهبندینشده اما حساسِ پورتالهای شهروندی، مخاطرات امنیتی جدی برای دولتها ایجاد میکند.
مقایسه ساختاری: نسل قدیم چتباتها در برابر عاملهای وب
| ویژگی | چتباتهای مبتنی بر متن (LLM) | عاملهای هوش مصنوعی وب (Web Agents) |
|---|---|---|
| نوع تعامل | ایستا (پرسش و پاسخ متنی) | پویا (انجام عملیات، کلیک، پر کردن فرم) |
| دسترسی به اینترنت | محدود به ایندکس جستجو | مرور زنده و اجرای مستقیم اقدامات روی مرورگر |
| ریسک امنیتی سرور | بسیار پایین | بالا (احتمال اختلال در سرویس و استخراج داده) |
| پروتکل کنترل | فیلترهای متنی خروجی | احراز هویت پیشرفته و کنترل سطح دسترسی API |
پیامدهای حقوقی و رگولاتوری برای شرکتهای هوش مصنوعی
استرالیا همواره یکی از پیشگامان وضع قوانین سختگیرانه برای غولهای فناوری بوده است؛ همانطور که پیشتر با تصویب «قانون چانهزنی رسانههای خبری» غولهایی مثل گوگل و متا را به چالش کشید. این اعتراف OpenAI میتواند جرقهای برای ایجاد چارچوبهای قانونی سختگیرانهتر در حوزه نظارت بر باتهای خودکار و عاملهای هوشمند در سراسر جهان باشد.
نهادهای نظارتی اتحادیه اروپا و ایالات متحده نیز این پرونده را از نزدیک دنبال میکنند. الزام شرکتهای هوش مصنوعی به شناسنامهدار کردن ترافیک خروجی عاملها و دریافت مجوز صریح پیش از تعامل با زیرساختهای حیاتی، احتمالاً به زودی به یک استاندارد بینالمللی تبدیل خواهد شد.
راهکارهای OpenAI برای جبران و جلوگیری از تکرار
به گفته نمایندگان OpenAI، این شرکت متعهد شده است تغییرات فنی زیر را در ابزارهای مبتنی بر ایجنت اعمال کند:
- احترام کامل به پروتکلهای وب: هماهنگسازی ایجنتها با هدرهای سفارشی و کدهای شناسایی شفاف جهت مسدودسازی آسان توسط مدیران شبکه.
- محدودسازی نرخ درخواست (Rate Limiting): جلوگیری از ارسال درخواستهای زنجیرهای سنگین به دامنههای دولتی و آموزشی.
- کانالهای ارتباطی مستقیم با دولتها: ایجاد یک چارچوب پاسخگویی سریع برای مسدودسازی آنی رفتارهای غیرعادی در پورتالهای عمومی.
جمعبندی
چالش اخیر OpenAI در استرالیا نشان میدهد که ورود هوش مصنوعی به فاز «عاملهای اجرایی»، مرزهای سنتی امنیت وب و حاکمیت داده را به چالش کشیده است. توسعهدهندگان فناوری اکنون باید در کنار افزایش توانمندیهای خودمختار مدلها، پاسخگویی حقوقی و احترام به زیرساختهای عمومی را در اولویت قرار دهند.
سؤالات متداول
چرا OpenAI در پارلمان استرالیا مورد بازخواست قرار گرفت؟
به دلیل تعاملات کنترلنشده و بدون هماهنگی عاملهای هوش مصنوعی این شرکت با وبسایتها و پایگاههای داده دولتی استرالیا که نگرانیهای امنیتی و فنی ایجاد کرد.
عامل هوش مصنوعی (AI Agent) چه تفاوتی با چتبات معمولی دارد؟
عاملهای هوش مصنوعی برخلاف چتباتهای متنی، قادر به انجام کارهای اجرایی نظیر وبگردی مستقل، پر کردن فرمها، اجرای تراکنشها و تعامل فعال با صفحات وب هستند.
آیا این رخداد باعث جریمه یا محدودیت برای OpenAI میشود؟
هنوز جریمه مستقیمی اعلام نشده، اما این اعتراف فشار قانونگذاران برای تصویب مقررات سختگیرانهتر بر ابزارهای هوش مصنوعی خودمختار را افزایش داده است.
مدیران سایتها چگونه میتوانند جلوی رفتارهای ناخواسته عاملهای هوش مصنوعی را بگیرند؟
با تنظیم فایل robots.txt، استفاده از فایروالهای وب (WAF) برای مسدودسازی هدرهای شناسایی باتهای AI و پیادهسازی سیستمهای احراز هویت قوی.