گزارشهای تازه حاکی از آن است که رخنهها و چالشهای امنیتی اخیر در شرکت انتروپیک (Anthropic)، توسعهدهنده چتبات مشهور کلود (Claude)، توجه نهادهای نظارتی ارشد آمریکا را به خود جلب کرده است. این رویدادها زنگ خطری جدی برای کاخ سفید به صدا درآورده و دولت آمریکا را وادار کرده تا قوانین سختگیرانهتری برای افشای فوری خطرات امنیتی توسط توسعهدهندگان مدلهای پیشرو هوش مصنوعی اعمال کند.
ماجرای رخنههای امنیتی در انتروپیک چیست؟
شرکت انتروپیک که توسط جمعی از پژوهشگران سابق OpenAI پایهگذاری شده، همواره خود را پیشگامِ «توسعه امن و مسئولانه هوش مصنوعی» معرفی کرده است. با این حال، بروز نشانههایی از رخنههای سایبری و نفوذهای امنیتی در زیرساختهای این شرکت، تصویر عمومی آن را با چالشی جدی مواجه ساخت.
بر اساس گزارشهای منتشرشده، آسیبپذیریهای امنیتی شناساییشده تنها یک خطای فنی ساده نبودهاند، بلکه نشاندهنده دسترسیهای بالقوه به لایههای حساستر دادهها و فرایندهای ارزیابی ایمنی مدلها هستند. در صنعتی که سرعت عرضه محصول گاهی بر پروتکلهای ایمنی سایه میاندازد، افشای آسیبپذیری در شرکتی که ادعای ایمنترین مدل بازار را دارد، حساسیت تحلیلگران و قانونگذاران را به اوج رسانده است.
دستور جدید کاخ سفید: شفافیت اجباری بهجای گزارشهای اختیاری
تا پیش از این، تعامل میان غولهای هوش مصنوعی و دولت فدرال بیشتر بر پایه توافقهای داوطلبانه و چارچوبهای ارائهشده از سوی «موسسه ایمنی هوش مصنوعی آمریکا» (US AISI) شکل میگرفت. اما رخداد اخیر در انتروپیک، واشنگتن را به این نتیجه رساند که دوران اعتماد صرف و ارزیابیهای خوداظهاری به پایان رسیده است.
کاخ سفید با استناد به دستورات اجرایی امنیت ملی، الزام جدیدی تعیین کرده که طبق آن تمامی شرکتهای فعال در حوزه مدلهای پیشرفته (Frontier Models) موظف هستند:
- گزارشدهی سریع حوادث: هرگونه رخنه امنیتی، نشت دادهها یا دور زدن حفاظهای ایمنی (Jailbreak) در سریعترین زمان ممکن به نهادهای فدرال گزارش شود.
- ارزیابی آسیبپذیریهای زیرساختی: شرکتها باید تستهای نفوذ شخص ثالث (Red Teaming) مستقل را در چرخههای منظم انجام داده و نتایج خام آن را با نهادهای رگولاتوری به اشتراک بگذارند.
- حفاظت از وزنهای مدل (Model Weights): تدابیر ویژه ضدجاسوسی برای جلوگیری از سرقت معماری و پارامترهای حیاتی هوش مصنوعی پیادهسازی شود.
چرا امنیت مدلهای فرانتیر یک مسئله امنیت ملی است؟
شاید در نگاه اول، هک شدن یک شرکت نرمافزاری اتفاقی رایج به نظر برسد؛ اما در حوزه هوش مصنوعی فرانتیر، ماجرا کاملاً متفاوت است. مدلهای پیشرفته کنونی قادر به کشف باگهای روز صفر در سیستمهای نرمافزاری حیاتی، تحلیل ساختارهای شیمیایی و بیولوژیکی پیچیده و حتی اجرای سناریوهای سایبری خودکار هستند.
اگر کدهای منبع، وزنهای مدل یا دستورالعملهای ایمنی خنثیسازیشده به دست بازیگران مخرب یا کشورهای رقیب بیفتد، توازن ژئوپلیتیک و امنیت زیرساختهای دیجیتال جهانی به خطر خواهد افتاد.
این دیدگاه سبب شده است که دولتها مدلهای زبانی بزرگ با توان محاسباتی بالا را نه صرفاً یک ابزار تجاری، بلکه یک دارایی استراتژیک ملی قلمداد کنند.
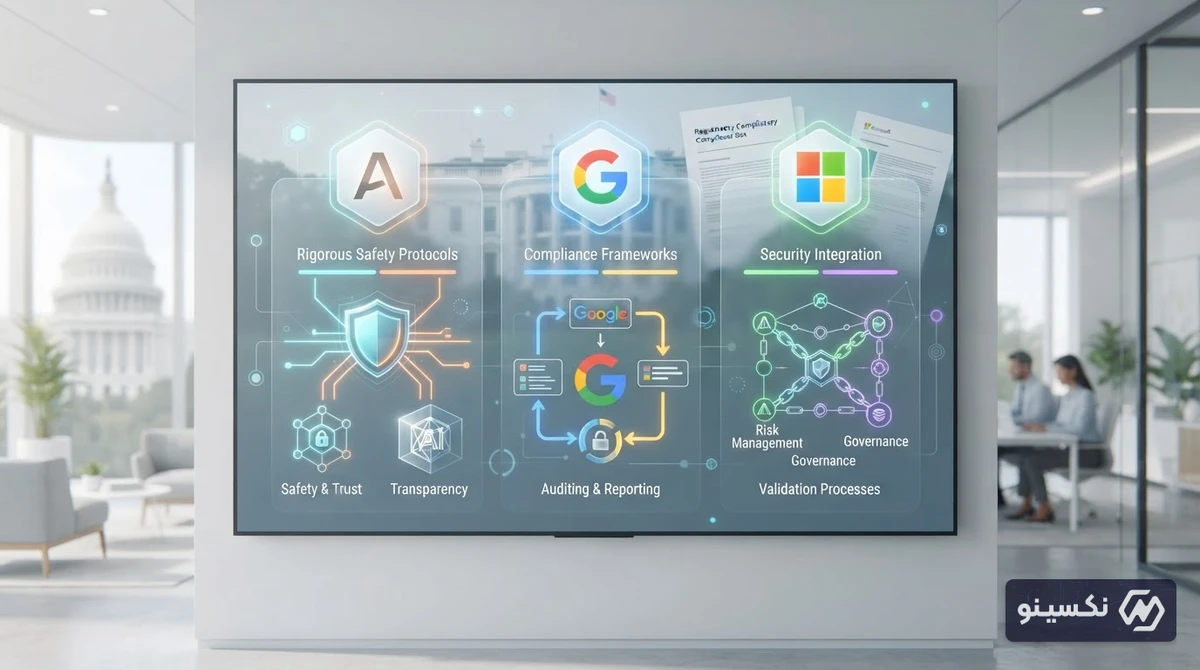
مقایسه رویکرد امنیتی غولهای فناوری در مواجهه با قوانین جدید
| شرکت / بازیگر | رویکرد پیشین | وضعیت پس از تدابیر جدید کاخ سفید |
|---|---|---|
| انتروپیک (Anthropic) | تاکید بر ایمنی مبتنی بر قانون اساسی هوش مصنوعی (Constitutional AI) | تحت نظارت ویژه نهادهای ناظر و بازنگری در امنیت سایبری داخلی |
| اوپنایآی (OpenAI) | همکاری نزدیک با نهادهای استاندارد و ارائه گزارشهای ایمنی دورهای | الزام به مستندسازی سختگیرانهتر فرایندهای آموزش و دادهها |
| گوگل (Google DeepMind) | استفاده از زیرساختهای ابری یکپارچه و فایروالهای اختصاصی | هماهنگی بیشتر با استانداردهای فدرال برای نسخههای Gemini Ultra |
پیامدهای این تصمیم بر بازار و آینده رقابت هوش مصنوعی
اعمال مقررات اجباری جدید توسط کاخ سفید تأثیرات چندگانهای بر اکوسیستم هوش مصنوعی خواهد گذاشت:
- افزایش هزینههای پایبندی به قوانین (Compliance): استارتاپها و شرکتهای بزرگ مجبور خواهند شد بودجههای سنگینی را به بخش امنیت سایبری و حسابرسی دادهها اختصاص دهند.
- کند شدن موقت سرعت انتشار نسخههای جدید: انجام راستیآزماییهای رسمی و بازرسیهای خارجی ممکن است فاصله زمانی بین آموزش مدل و انتشار عمومی آن را طولانیتر کند.
- ایجاد مانع ورود برای رقبای کوچکتر: اگرچه هدف قانون افزایش ایمنی است، اما هزینههای سنگین اخذ تأییدیهها میتواند رقابت را به نفع شرکتهای تریلیوندلاری با توان مالی بیانتها تغییر دهد.
جمعبندی
دستور جدید کاخ سفید نشان داد که عصر توسعه بیقیدوشرط هوش مصنوعی به پایان رسیده است. رخنههای امنیتی انتروپیک نقطه عطفی شد تا رگولاتوری هوش مصنوعی از مرحله توصیههای اخلاقی عبور کرده و وارد فاز الزامات سختگیرانه حقوقی و امنیتی شود؛ موضوعی که چشمانداز توسعه مدلهای نسل بعد را دستخوش دگرگونی اساسی خواهد کرد.
سؤالات متداول
چرا ماجرای انتروپیک باعث ورود کاخ سفید شد؟
انتروپیک همواره به عنوان پیشگام ایمنی در هوش مصنوعی شناخته میشد؛ بنابراین بروز آسیبپذیری و رخنه امنیتی در زیرساختهای آن نشان داد که حتی متعهدترین شرکتها نیز بدون نظارت و قوانین الزامآور در معرض خطرات جدی هستند.
دستور جدید کاخ سفید شامل چه مواردی است؟
این دستور، شرکتهای توسعهدهنده مدلهای پیشرفته را موظف میکند هرگونه رخنه امنیتی، نشت داده و نتایج تستهای ایمنی را فوراً به نهادهای ناظر فدرال گزارش دهند.
آیا این تدابیر سرعت پیشرفت هوش مصنوعی را کاهش میدهد؟
احتمالاً در کوتاهمدت به دلیل الزامات ارزیابی و تاییدیههای شخص ثالث، سرعت انتشار نسخههای جدید با تأخیر مواجه میشود، اما پایداری و امنیت کلی محصولات را افزایش خواهد داد.
کدام شرکتها بیشترین تأثیر را از این قانون میپذیرند؟
شرکتهای فعال در لبه دانش هوش مصنوعی مانند انتروپیک، OpenAI، گوگل، متا و مایکروسافت بیشترین تأثیر را متحمل خواهند شد.