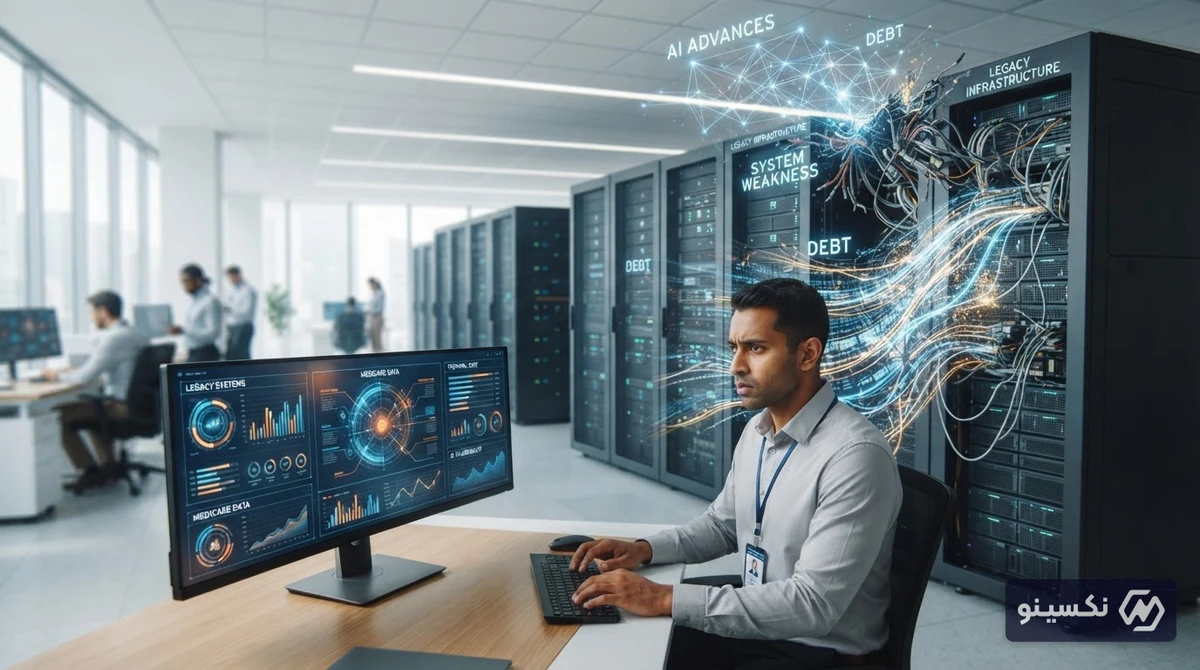
پیشرفت شتابان ابزارهای هوش مصنوعی و توانمندی آنها در تحلیل عمیق دادهها، چالشهای ساختاری پنهان در زیرساختهای دولتی را با شدتی بیسابقه آشکار کرده است. ماجرای اخیر پیرامون آسیبپذیری سامانههای بهداشتی و درمانی نظیر «مدیکر» (Medicare) در استرالیا، نمونهای عینی از تقابل فناوریهای نسل جدید با سیستمهای دیجیتال فرسوده است؛ رخدادی که نشان میدهد مفهوم «بدهی فنی» دیگر یک دغدغه صرفاً مهندسی نیست، بلکه تهدیدی امنیتی و مالی با هزینههای سنگین برای عموم جامعه به شمار میرود.
بدهی فنی چیست و چرا هوش مصنوعی آن را به یک بحران امنیتی تبدیل کرده است؟
در ادبیات مهندسی نرمافزار، بدهی فنی (Technical Debt) به هزینههای پنهانی اشاره دارد که ناشی از انتخاب راهحلهای سریع، موقت و غیراصولی در طراحی سیستمها بهجای پیادهسازی معماریهای استاندارد، امن و مقیاسپذیر است. سازمانها و نهادهای دولتی در سراسر جهان طی دهههای گذشته بارها توسعه سامانههای خود را با همین منطق موقتی پیش بردهاند؛ پدیدهای که اکنون با ورود ابزارهای مبتنی بر هوش مصنوعی به مرحلهای بحرانی رسیده است.
مدلهای پردازشی مدرن، رباتهای کاوشگر پیشرفته و ابزارهای تحلیل خودکار کد میتوانند در کسری از ثانیه ساختار یک سامانه وب یا پایگاه داده قدیمی را پویش کرده و با تحلیل رفتاری الگوهای درخواست، کوچکترین روزنههای نشت داده یا خطاهای منطقی را کشف کنند. در چنین شرایطی، سامانههایی که برای تهدیدات وب سنتی طراحی شده بودند، در برابر اسکنها و پردازشهای مبتنی بر هوش مصنوعی کاملاً بیدفاع میمانند.
پرونده مدیکر استرالیا؛ نمایی از شکنندگی دادههای حساس شهروندان
سامانه ملی خدمات درمانی استرالیا (Medicare) سالهاست که بار سنگین نگهداری اطلاعات هویتی و سوابق درمانی میلیونها شهروند را به دوش میکشد. ساختار نرمافزاری این سامانه که ریشه در پلتفرمهای قدیمی دارد، با افزایش ارتباطات مبتنی بر وب و رابطهای برنامهنویسی نرمافزار (API) با چالشهای امنیتی متعددی روبرو شده است.
تحلیلهای امنیتی اخیر نشان داد که ترافیکهای سازمانیافته، کاوشهای خودکار و استفاده از مدلهای الگوریتمی پیشرفته میتوانند نقاط دسترسی غیرمحافظتشده را برای جمعآوری انبوه دادههای هویتی هدف قرار دهند. این اتفاق سبب شد کارشناسان امنیت سایبری نسبت به خطرات دادهکاوی توسط عاملهای هوش مصنوعی هشدار دهند؛ هشداری که نشان داد بهروزرسانی وصلههای امنیتی سطحی دیگر کارساز نیست و کل ساختار به یک بازنویسی ریشهای نیاز دارد.
چرا سامانههای بخش عمومی بیش از سایرین در معرض خطرند؟
- معماری نرمافزاری لایهای و نامتجانس: تجمیع کدهای قدیمی با ابزارهای مدرن وب بدون استانداردسازی امنیتی یکپارچه.
- فقدان سیستمهای دفاعی هوشمند در برابر نرخ درخواست (Rate Limiting): ناتوانی در تمایز میان ترافیک عادی انسانی و خزشگرهای مجهز به هوش مصنوعی با رفتار شبهانسانی.
- فرآیندهای کُند بوروکراتیک در بهروزرسانی: تاخیرهای طولانیمدت در تخصیص بودجه و اعمال تغییرات زیرساختی در مقایسه با سرعت توسعه ابزارهای تهاجمی.
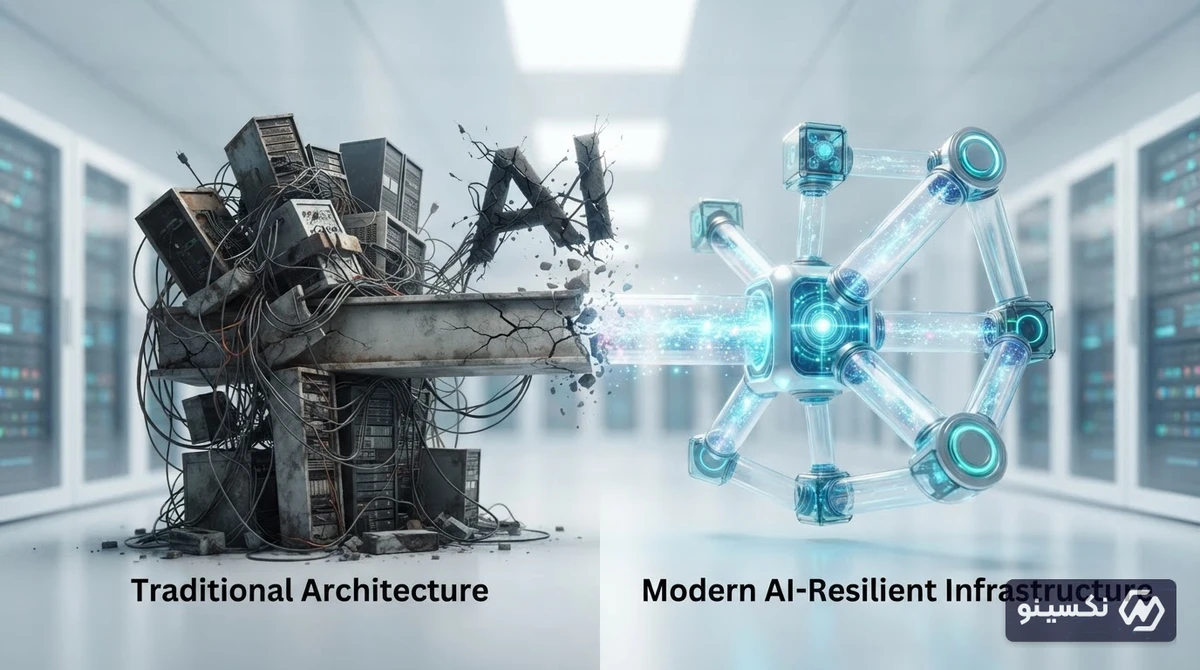
مقایسه معماریهای سنتی و زیرساختهای مدرن مقاوم در برابر هوش مصنوعی
جدول زیر تفاوتهای کلیدی رویکردهای سنتی با استانداردهای نوین حفاظت از دادهها را خلاصه میکند:
| شاخص زیرساختی | معماری سنتی (حاوی بدهی فنی بالا) | معماری مدرن (مقاوم در برابر AI) |
|---|---|---|
| احراز هویت و دسترسی | مبتنی بر سشنهای ایستا و رمزهای عبور تکمرحلهای | معماری اعتماد صفر (Zero Trust) و احراز هویت چندعاملی پویا |
| مدیریت رابطهای برنامهنویسی (API) | پایش ساده بر اساس آدرس IP و محدودیت دستی | پایش رفتاری بلادرنگ مبتنی بر یادگیری ماشین و تحلیل الگو |
| ساختار پایگاه داده | دیتابیسهای مجتمع قدیمی بدون رمزنگاری لایهای پیشرفته | پایگاههای داده توزیعشده با رمزنگاری سرتاسری و ناشناسسازی دادهها |
| مدیریت بحران و وصلهها | اعمال دستی تغییرات با وقفههای چندماهه | استقرار مستمر امنیتی (DevSecOps) با بهروزرسانی خودکار |
صورتحساب سنگین نوسازی؛ چه کسی هزینه بدهی فنی را میپردازد؟
اصلاح و بازسازی کامل بدهیهای فنی انباشتهشده در بخش دولتی نیازمند بودجههای کلان و میلیارد دلاری است که در نهایت بار آن بر دوش مالیاتدهندگان قرار میگیرد. جایگزینی کدهای هستهای، انتقال امن پایگاههای داده حیاتی به بسترهای ابری ایمن و بازآموزی نیروی انسانی متخصص، فرآیندی زمانبر و فوقالعاده پرهزینه است.
کارشناسان اقتصادی و امنیت اطلاعات متفقالقول هستند که به تعویق انداختن هزینههای نوسازی دیجیتال، تنها هزینه نهایی جبران خسارتهای ناشی از نشت داده و باجافزارها را چند برابر میکند.
بازار امنیت سایبری و شرکتهای مشاور فناوری اطلاعات هماکنون با موج عظیمی از تقاضا برای حسابرسی کدهای فرسوده مواجه شدهاند. دولتها در سراسر جهان متوجه شدهاند که عدم سرمایهگذاری بهموقع در معماری مدرن، در عصر هوش مصنوعی بهایی بسیار گزافتر از هزینه اجرای اولیهاش به همراه خواهد داشت.
هوش مصنوعی در نقش شمشیر دولبه؛ چالشهای پیشرو
اگرچه ابزارهای هوش مصنوعی میتوانند با شبیهسازی حملات پیشرفته ضعفهای امنیتی را برملا سازند، اما در عین حال قدرتمندترین ابزار برای دفاع نیز به شمار میآیند. راهکارهای امنیتی مدرن با استفاده از یادگیری عمیق، رفتارهای غیرعادی ترافیک شبکه را پیش از وقوع هرگونه استخراج داده مهار میکنند. برای دستیابی به این لایه حفاظتی، سازمانها چارهای جز تسویه بدهیهای فنی و مهاجرت از سیستمهای فرسوده به بسترهای پایدار نخواهند داشت.
جمعبندی
آشکار شدن آسیبپذیریهای زیرساختهای حساسی مانند مدیکر استرالیا هشداری شفاف برای تمامی ساختارهای دولتی و نهادهای خدماتی در سطح بینالمللی است. هوش مصنوعی فرصت تعلل در برابر بدهیهای فنی را از میان برده است؛ ادامه استفاده از کدهای منسوخ و وصلههای مقطعی، نتیجهای جز هزینههای گزاف مالی و به خطر افتادن حریم خصوصی عمومی نخواهد داشت. بازطراحی زیرساختها با رویکرد امنیت بومی و معماری نوین، تنها مسیر پایدار برای حفظ امنیت دادهها در عصر نوین فناوری است.
سؤالات متداول
بدهی فنی (Tech Debt) در سامانههای دولتی به چه معناست؟
بدهی فنی شامل استفاده از کدهای قدیمی، معماریهای منسوخ و راهحلهای موقتی توسعه نرمافزار است که برای کاهش هزینهها یا سرعتبخشی اولیه انجام شده، اما در طول زمان نگهداری و امنیت سیستم را بسیار دشوار و پرهزینه میکند.
هوش مصنوعی چگونه ضعف زیرساختهای فرسوده را آشکار میکند؟
ابزارهای مجهز به هوش مصنوعی میتوانند با سرعت فوقالعاده، رفتارهای پویشی و کاوشهای دادهای شبهانسانی ایجاد کنند که سیستمهای قدیمی فاقد توانایی تشخیص، محدودسازی و مهار آنها هستند.
چرا نوسازی سامانههایی مانند مدیکر تا این حد پرهزینه است؟
به دلیل حساسیت فوقالعاده دادههای هویتی و سلامت، بازنویسی سیستمهای هستهای باید بدون قطعی سرویس و با بالاترین استانداردهای رمزنگاری و مهاجرت داده انجام شود که نیازمند تخصص فنی ویژه و بودجههای کلان است.
معماری اعتماد صفر (Zero Trust) چه نقشی در مقابله با تهدیدات هوش مصنوعی دارد؟
این معماری فرض را بر این میگذارد که هیچ کاربری، حتی در داخل شبکه، نباید بدون احراز هویت مداوم و اعتبارسنجی پویا به دادهها دسترسی داشته باشد؛ رویکردی که خطر نشت انبوه دادهها را به حداقل میرساند.