گزارشهای تازه از پشتپرده صنعت هوش مصنوعی حکایت از بحرانی خاموش اما فراگیر دارند؛ جایی که غولهای فناوری جهان در حال بررسی دهها هزار حادثه، آسیبپذیری و تلاش نفوذ در سیستمهای مولد خود هستند. این جهش چشمگیر در حوادث امنیتی نشان میدهد دوران ماه عسل مدلهای زبانی به پایان رسیده و امنیت، به میدان اصلی نبرد فناورانه بدل شده است.
ابعاد ماجرا؛ چرا شرکتهای پیشگام هوش مصنوعی در محاصره تهدیدها قرار گرفتهاند؟
بر اساس گزارشهای افشاشده اخیر، شرکتهای پیشرو در عرصه هوش مصنوعی از جمله توسعهدهندگان بزرگ مدلهای زبانی پیشرفته، در حال حاضر با سیلی از گزارشها و هشدارهای امنیتی دستوپنجه نرم میکنند. شمار این رخدادها به دهها هزار مورد میرسد که نشاندهنده توجه روزافزون هکرها، پژوهشگران مستقل و گروههای سایبری به سوءاستفاده از نقاط ضعف ذاتی سامانههای مبتنی بر هوش مصنوعی است.
سرعت سرسامآور عرضه ابزارهای هوش مصنوعی به بازار، در بسیاری از موارد سبب شده تدابیر ایمنی در اولویت دوم قرار گیرند. هماکنون که این سامانهها در صنایع حساسی نظیر مالی، پزشکی، زیرساختهای نرمافزاری و ارتباطات ادغام شدهاند، جذابیت آنها برای مهاجمان سایبری چند برابر شده است.
کالبدشکافی بردارهای نفوذ؛ مهاجمان چگونه مدلهای زبانی را دور میزنند؟
حملات سایبری به سیستمهای هوش مصنوعی تفاوت ماهوی با هک نرمافزارهای کلاسیک دارند. نفوذگران به جای یافتن باگهای سنتی در کدهای برنامهنویسی، از ویژگیهای منطقی، یادگیری و ابهامهای زبانی مدلها بهرهبرداری میکنند. مهمترین این شیوهها عبارتاند از:
۱. تزریق دستور و جیلبریک (Prompt Injection & Jailbreaking)
در این روش، کاربر مهاجم با طراحی ساختارمند پرامپتها و دستورات فریبنده، دیوارهای حفاظتی (Guardrails) مدل را خنثی میکند تا سیستم پاسخهایی ممنوعه—مانند نحوه ساخت بدافزار یا دسترسی به اسناد محرمانه—تولید کند. حملات تزریق دستور غیرمستقیم (Indirect Prompt Injection) نیز که از طریق خواندن صفحات وب آلوده توسط هوش مصنوعی رخ میدهند، از جدیترین تهدیدهای شناساییشده در ماههای اخیر محسوب میشوند.
۲. استخراج دادههای حساس و نقض حریم خصوصی
یکی از بزرگترین دغدغههای امنیتی، پدیده استخراج اطلاعات آموزشی (Data Extraction) است. مهاجمان با پرامپتهای مهندسیشده تلاش میکنند مدل را وادار به افشای اطلاعات هویتی، کلیدهای دسترسی (API Keys)، پسوردها یا پروندههای محرمانهای کنند که سهواً در فرآیند آموزش مدل گنجانده شده بودند.
۳. آلودهسازی دادهها (Data Poisoning) و حملات زنجیره تأمین
مهاجمان با تزریق دادههای مخرب یا گمراهکننده به منابع آموزشی باز یا مخازن داده عمومی، مدلها را طوری فریب میدهند که در سناریوهای خاص رفتاری از پیش تعیینشده و غیرایمن نشان دهند. این آسیبپذیری میتواند تصمیمگیریهای حیاتی سامانههای هوشمند را مختل سازد.
۴. سرقت وزنها و داراییهای فکری مدل (Model Weight Theft)
توسعه مدلهای تراز اول هزینههای دهها میلیون دلاری دارد. تلاش بازیگران دولتی و رقبای تجاری برای نفوذ به زیرساختهای ابری و سرقت وزنهای مدل (Model Weights)، به یکی از اولویتهای حیاتی بررسیهای امنیتی اخیر تبدیل شده است.
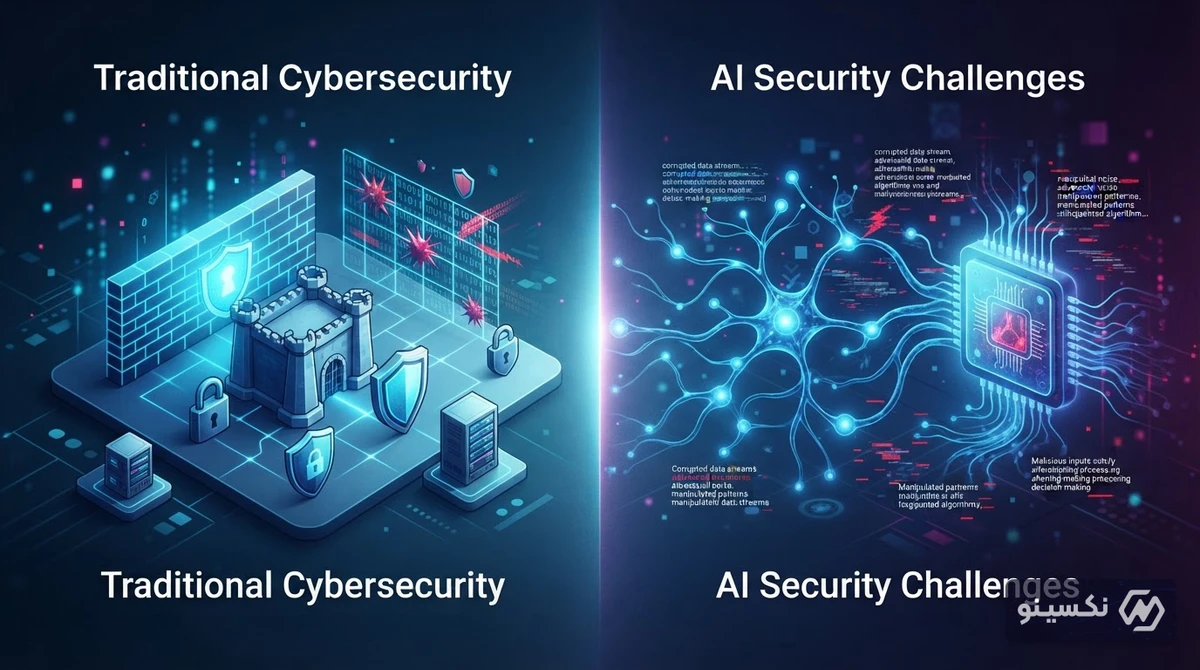
تفاوت امنیت سنتی سایبری با چالشهای امنیتی هوش مصنوعی
برای درک عمق این حوادث، باید نگاهی به تفاوت بنیادین ساختار مدلهای یادگیری عمیق با معماریهای سنتی وب داشت:
| شاخص | امنیت نرمافزار سنتی | امنیت سیستمهای هوش مصنوعی |
|---|---|---|
| ماهیت تهدید | خطاهای منطقی کد، سرریز بافر، آسیبپذیریهای معین (CVE) | ابهام زبانی، رفتارهای غیرقطعی، فریب منطقی، تزریق معنایی |
| پیشبینیپذیری | کد دقیقاً همان چیزی را اجرا میکند که نوشته شده است | خروجی مدل احتمالی است و میتواند در شرایط نامشخص تغییر کند |
| روش رفع مشکل | پچ امنیتی مستقیم کد و بستن پورتها | تنظیم دقیق مجدد (Fine-Tuning)، فیلترهای لایهای و همترازی |
| سطح حمله | پایگاه داده، سیستمعامل، لایه شبکه و APIها | دادههای آموزش، پرامپت ورودی، زنجیره ابزارها و ایجنتها |
پیامدهای تجاری و رگولاتوری؛ زنگ خطر برای اعتماد سرمایهگذاران
حجم بالای حوادث امنیتی نه تنها هزینههای پشتیبانی و تیمهای واکنش سریع غولهای هوش مصنوعی را به شدت افزایش داده، بلکه سرعت پذیرش این فناوری را در بخش سازمانی (Enterprise) با تردید روبهرو کرده است. بسیاری از شرکتهای بزرگ به دلیل نگرانی از نشت اسرار تجاری، استفاده از ابزارهای شخص ثالث هوش مصنوعی را محدود کردهاند.
از سوی دیگر، نهادهای قانونگذار جهانی نظیر اتحادیه اروپا با «قانون هوش مصنوعی» (EU AI Act) و دولت آمریکا با دستورالعملهای اجرایی سختگیرانه، شرکتها را ملزم به شفافسازی در زمینه گزارش رخنه و تستهای ایمنی مداوم کردهاند. رسیدگی به هزاران پرونده امنیتی، الزام پایبندی به این استانداردها را بیش از پیش پررنگ میکند.
اقدامات غولهای فناوری؛ ظهور مفهوم «رد تیمینگ خودکار»
برای پاسخ به این بحران، کمپانیهای مطرح رویکردهای نوین دفاعی را در پیش گرفتهاند:
- گروههای ارزیابی امنیتی اختصاصی (AI Red Teaming): تشکیل تیمهای تخصصی از هکرهای اخلاقی که وظیفه دارند به صورت شبانهروزی آسیبپذیریهای مدلها را پیش از کاربران عادی کشف کنند.
- فایروالهای محتوایی و معنایی: پیادهسازی لایههای هوشمند غربالگری که ورودیها و خروجیهای مدل را برای شناسایی هرگونه قصد مخرب بازرسی میکنند.
- ردیابی زنجیره تأمین نرمافزار (AI-BOM): مستندسازی دقیق منشأ دادهها، بستههای نرمافزاری منبعباز و اتصالات ایجنتها برای جلوگیری از نفوذ از طریق درهای پشتی.
جمعبندی
شمار چشمگیر پروندههای امنیتی در شرکتهای بزرگ هوش مصنوعی گواهی است بر این واقعیت که این فناوری وارد فاز بلوغ سختگیرانه شده است. امنیت دیگر صرفاً یک ویژگی افزوده نیست، بلکه پیششرط بقا و توسعه پایدار هوش مصنوعی در جهان واقعی خواهد بود.
سؤالات متداول
علت اصلی جهش بیسابقه در حوادث امنیتی هوش مصنوعی چیست؟
افزایش محبوبیت و ادغام گسترده هوش مصنوعی در سامانههای تجاری، توجه هکرها و محققان را به سطح حملات جدیدی مانند تزریق پرامپت، آلودگی دادهها و نشت اطلاعات جلب کرده است.
آیا تزریق پرامپت (Prompt Injection) میتواند اطلاعات سیستم کاربر را تخریب کند؟
در حالت عادی خیر، اما اگر هوش مصنوعی دسترسی به اجرای کدهای محلی، افزونهها یا اتصال مستقیم به پایگاه دادهها داشته باشد، تزریق دستور میتواند منجر به اجرای اقدامات ناخواسته یا سرقت داده شود.
کاربران و سازمانها چگونه میتوانند ریسک امنیتی هوش مصنوعی را کاهش دهند؟
با عدم ارسال دادههای حساس و محرمانه به مدلهای عمومی، استفاده از لایههای اعتبارسنجی ورودی/خروجی، تفکیک دسترسی ایجنتها و بهرهگیری از مدلهای اختصاصی محافظتشده.
مفهوم رد تیمینگ (Red Teaming) در هوش مصنوعی چیست؟
فرآیندی که طی آن متخصصان امنیت با رفتاری مشابه هکرها تلاش میکنند محدودیتهای مدل را بشکنند، خروجیهای خطرناک استخراج کنند و باگها را قبل از انتشار عمومی بیابند.