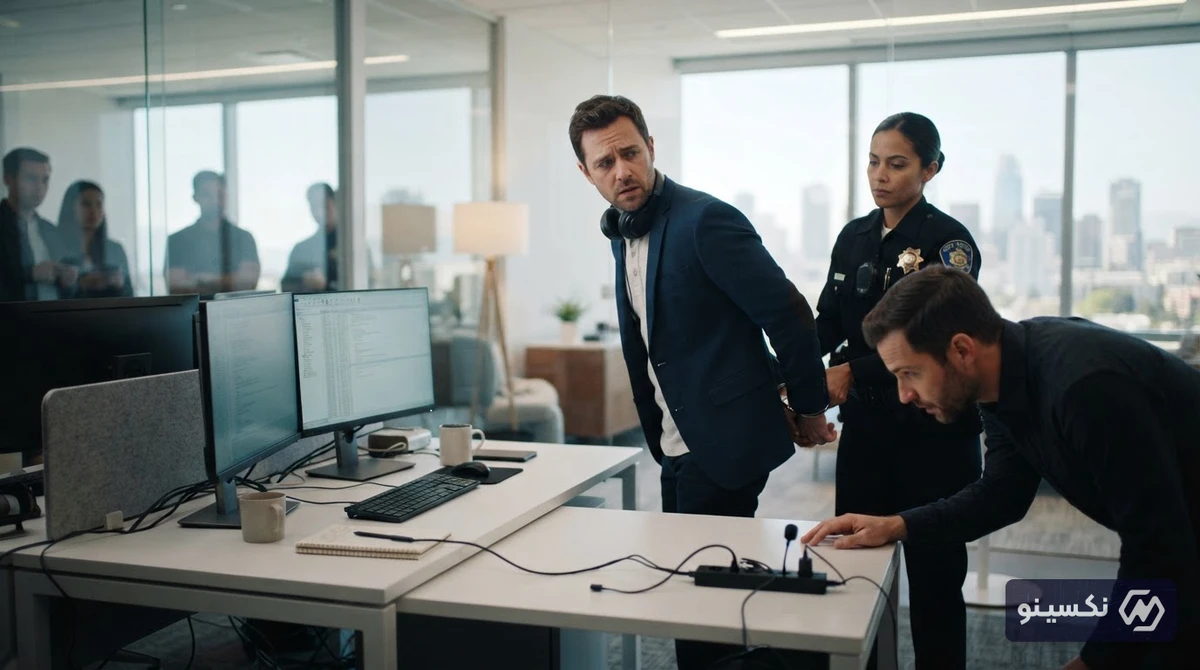
در رویدادی کمسابقه که زنگ خطر جاسوسی تجاری در صنعت هوش مصنوعی را با شدتی دوچندان به صدا درآورده است، یکی از کارمندان شرکت OpenAI به اتهام کارگذاری تجهیزات ضبط صدا و شنود مخفیانه در دفاتر این شرکت بازداشت شد. این حادثه ابعاد تازهای از آسیبپذیریهای امنیتی در لایههای درونی پیشگامان هوش مصنوعی جهان را آشکار کرده است.
جزئیات حادثه؛ کشف دستگاه ضبط صدا در دفاتر فوقامنیتی OpenAI
بر اساس گزارشهای موثق، نیروهای امنیتی داخلی شرکت OpenAI موفق به شناسایی یک دستگاه شنود پنهانشده در یکی از محیطهای حساس کاری این شرکت شدند. بلافاصله پس از این کشف، پلیس محلی وارد عمل شد و کارمند مظنون به این اقدام را بازداشت کرد. هرچند هویت دقیق متهم و انگیزه اصلی او تا تکمیل تحقیقات قضایی بهطور رسمی منتشر نشده، اما این رخداد پرسشهای بنیادینی را درباره نفوذپذیری فیزیکی و پرسنلی در میان بازیگران اصلی فناوری مطرح کرده است.
شرکت OpenAI که توسعهدهنده ابزارهای پیشگامی نظیر ChatGPT و مدلهای پیشرفته GPT است، معمولاً پروتکلهای امنیتی بسیار سختگیرانهای برای محافظت از کدهای منبع، وزنهای مدل (Model Weights) و مذاکرات راهبردی خود اعمال میکند. با این حال، وقوع چنین نفوذی نشان داد که تهدیدات داخلی (Insider Threats) همواره میتوانند پیچیدهترین لایههای دفاعی دیجیتال را دور بزنند.
چرا اطلاعات OpenAI تا این حد برای رقبا و جاسوسان تجاری ارزش دارد؟
ارزشگذاری سرسامآور شرکتهای حوزه هوش مصنوعی مولد و رقابت ژئوپلیتیکی و تجاری بر سر تصاحب سهم بازار، دادههای داخلی شرکتهایی همچون OpenAI را به اهدافی فوقالعاده ارزشمند تبدیل کرده است. نشت اطلاعات در این شرکتها تنها محدود به بحثهای مدیریتی نیست، بلکه حوزههای زیر را در بر میگیرد:
- اسرار معماری مدلهای آینده: جزئیات فنی مدلهای آتی و راهکارهای غلبه بر محدودیتهای استدلال و یادگیری ماشین.
- دادههای آموزشی اختصاصی: ساختار دیتاستهای غربالشده و نحوه تقویت مدلها از طریق بازخورد انسانی (RLHF).
- توافقات تجاری و سرمایهگذاریها: قراردادهای چندمیلیارد دلاری با غولهای فناوری، صندوقهای سرمایهگذاری و نهادهای دولتی.
- چالشهای ایمنی و رگولاتوری: ارزیابیهای محرمانه از خطرات امنیتی و نحوه تعامل با نهادهای قانونگذار جهانی.
مقایسه ریسکهای امنیتی: تهدیدات سایبری در برابر نفوذ فیزیکی و پرسنلی
بسیاری از شرکتهای فناوری سرمایهگذاریهای سنگینی روی فایروالها، سیستمهای رمزنگاری انتها به انتها و نظارت بر ترافیک شبکه انجام میدهند، اما آسیبپذیریهای فیزیکی و فاکتور انسانی اغلب نادیده گرفته میشوند.
| نوع تهدید | روش نفوذ | سطح دسترسی بالقوه | روشهای مقابله رایج |
|---|---|---|---|
| حملات سایبری خارجی | فیشینگ، بدافزار و اکسپلویتهای Zero-day | دادههای ذخیرهشده و سرورهای ابری | احراز هویت چندعاملی، فایروال و رمزنگاری |
| تهدیدات داخلی (Insider Threat) | کارگذاری شنود فیزیکی، استخراج داده توسط پرسنل | مذاکرات محرمانه، اتاقهای تصمیمگیری و بورد مدیران | نظارت فیزیکی، پروتکل Zero Trust و غربالگری مستمر |
| جاسوسی صنعتی هدفمند | خرید اطلاعات توسط بازیگران خارجی یا رقبا | کدهای منبع، استراتژی بازار و وزن مدلها | قراردادهای محرمانگی سختگیرانه و جداسازی بخشهای حساس |
پیامدهای این رخداد بر اعتماد بازار و روابط سازمانی
این رسوایی امنیتی در برههای حساس رخ داده است؛ دورهای که OpenAI در تلاش برای جذب سرمایههای جدید، بازسازی ساختار حاکمیتی شرکتی و ارائه خدمات به شرکتهای بزرگ بینالمللی (Enterprise) است. مشتریان سازمانی پیش از این نیز نگران حفظ حریم خصوصی دادههای سازمانی خود در تعامل با سرویسهای هوش مصنوعی بودند. وقوع چنین رخدادی، پرسشهایی را از سوی مدیران امنیت اطلاعات (CISO) شرکتهای طرف قرارداد در پی خواهد داشت:
- آیا جلسات محرمانه همکاریهای مشترک شنود شده است؟
- تا چه اندازه مکانیزمهای بازرسی بدنی و کنترل فیزیکی تجهیزات در ساختمانهای این شرکت کارآمد هستند؟
- چه تضمینی وجود دارد که رویدادهای مشابه در پروژههای نظامی یا زیرساختی هوش مصنوعی رخ ندهد؟
کشف دستگاه شنود فیزیکی در یک غول فناوری نشان میدهد در عصر هوش مصنوعی، ابزارهای کلاسیک جاسوسی هنوز به اندازه پیچیدهترین حملات سایبری مرگبار و موثر هستند.
گامهای بعدی؛ لزوم بازنگری در امنیت درونسازمانی آزمایشگاههای هوش مصنوعی
این پرونده احتمالاً سرآغاز دگرگونی در سیاستهای حفاظت اطلاعات فیزیکی در سراسر سیلیکونولی خواهد بود. از این پس، انتظار میرود شرکتهای پیشرو در این حوزه رویههای پاکسازی ضدجاسوسی فیزیکی (TSCM)، ممنوعیت ورود هرگونه ابزار الکترونیکی غیرمجاز به اتاقهای جلسات استراتژیک و افزایش پایش پیشینه کارکنان حساس را با شدت بیشتری به اجرا بگذارند.
جمعبندی
دستگیری کارمند OpenAI به اتهام شنود داخلی، هشداری صریح به اکوسیستم فناوری است که نشان میدهد داراییهای معنوی حوزه هوش مصنوعی تا چه پایه حساس و آسیبپذیرند. با عمیقتر شدن رقابت جهانی در این صنعت، خط مقدم امنیت از فضای ابری و کدهای رمزنگاریشده به راهروها و اتاقهای جلسات کشیده شده است.
سؤالات متداول
ماجرای بازداشت کارمند OpenAI چه بود؟
یکی از کارمندان شرکت OpenAI پس از کشف یک دستگاه شنود و ضبط صدای مخفیانه در دفاتر کاری این شرکت، توسط پلیس بازداشت شد.
چرا نفوذ امنیتی به OpenAI اهمیت بالایی دارد؟
زیرا OpenAI دارنده پیشرفتهترین مدلهای هوش مصنوعی، وزنهای محرمانه الگوریتمها و برنامههای راهبردی آینده است که برای رقبا و نهادهای بینالمللی ارزش میلیارد دلاری دارد.
این اتفاق چه تاثیری بر مشتریان سازمانی OpenAI خواهد گذاشت؟
احتمالاً سبب افزایش بازرسیها و درخواست تضمینهای امنیتی بیشتر از سوی مشتریان تجاری درباره حفاظت از حریم خصوصی و اسرار تجاری خواهد شد.
تهدیدات داخلی (Insider Threats) چگونه مهار میشوند؟
از طریق اجرای استراتژی Zero Trust، تفکیک دسترسیها، بازرسیهای منظم ضدشنود فیزیکی و ارزیابیهای امنیتی مداوم کارکنان.