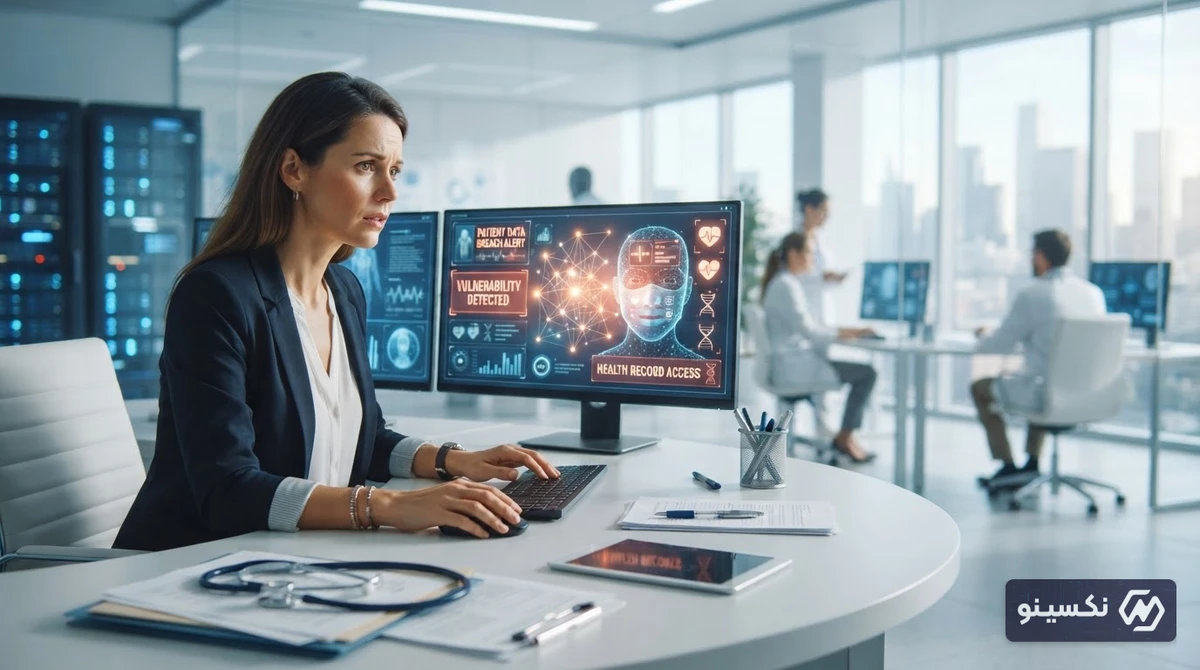
در تازهترین تحولات دنیای امنیت سایبری و فناوری سلامت، استفاده از ابزارهای پیشرفته هوش مصنوعی پرده از حفرههای امنیتی عمیقی در سیستمهای پروندههای الکترونیک پزشکی برداشته است. این افشاگری نشان میدهد که چگونه حجم عظیمی از حساسترین دادههای هویتی و درمانی بیماران به دلیل نقصهای ساختاری در پلتفرمهای دیجیتال در معرض خطر دسترسی غیرمجاز قرار دارد.
بهکارگیری مدلهای هوش مصنوعی برای ارزیابی امنیتی، اگرچه پتانسیل بالای این فناوری در نقش یک بازرس دقیق را نشان میدهد، اما همزمان واقعیتی نگرانکننده را عیان میسازد: همان ابزارهایی که امروز به بهبود امنیت کمک میکنند، در صورت دستیابی مهاجمان سایبری میتوانند به سلاحی مخرب برای نفوذ سریع و بیسابقه به زیرساختهای درمانی تبدیل شوند.
تحولی تازه یا هشداری بحرانی؟ افشای نقصهای امنیتی با هوش مصنوعی
گزارشهای اخیر حاکی از آن است که تحلیلگران با بهرهگیری از الگوریتمهای هوش مصنوعی توانستهاند نقصهایی پنهان و پیچیده را در ساختار ذخیرهسازی و اشتراکگذاری پروندههای پزشکی شناسایی کنند؛ نقصهایی که در ممیزیهای سنتی و دستی نرمافزاری از دید کارشناسان پنهان مانده بود. این ابزارها با اسکن میلیونها خط کد و شبیهسازی الگوهای رفتاری مختلف، منافذی را آشکار کردهاند که امکان دسترسی به سوابق دارویی، تشخیصهای بالینی و اطلاعات شناسایی بیماران را بدون نیاز به احراز هویت پیچیده فراهم میکند.
سیستمهای پرونده الکترونیک سلامت (EHR) طی دو دهه گذشته هسته اصلی مدرنسازی بیمارستانها بودهاند، اما به دلیل ادغام با پلتفرمهای ابری شخص ثالث و زنجیره تأمین پیچیده، سطح آسیبپذیری آنها به شکلی تصاعدی افزایش یافته است.
چرا دادههای پروندههای پزشکی هدفی طلایی برای هکرها هستند؟
بر خلاف اطلاعات کارتهای بانکی که پس از سرقت بلافاصله توسط بانک مسدود یا باطل میشوند، دادههای سلامت دائمی و غیرقابل تغییرند. سابقه بیماری، کد ملی، گروه خونی و نتایج آزمایشهای ژنتیکی برای همیشه بخشی از هویت فرد باقی میمانند. این ویژگی باعث شده ارزش پروندههای درمانی در بازارهای غیرقانونی و دارکوب تا چندین برابر کارتهای اعتباری برآورد شود.
- باجگیری و اخاذی هدفمند: استفاده از اطلاعات بیماریهای خاص علیه اشخاص سرشناس یا شهروندان عادی.
- جعل هویت درمانی: استفاده غیرقانونی از بیمه درمانی دیگران برای دریافت خدمات پزشکی گرانقیمت یا داروها.
- تغذیه حملات مهندسی اجتماعی: طراحی پیامهای فیشینگ فوقالعاده شخصیسازیشده بر پایه سوابق بالینی واقعی افراد.
هوش مصنوعی در نقش کارآگاه امنیتی: مقایسه روشهای سنتی و نوین
ممیزی امنیتی پلتفرمهای بیمارستانی در گذشته فرآیندی زمانبر بود که اغلب به صورت سالانه انجام میشد. ورود مدلهای هوش مصنوعی و یادگیری ماشین، پارادایم نظارت بر امنیت سایبری سلامت را بازتعریف کرده است.
| ویژگی | ارزیابی امنیتی سنتی | ارزیابی هوشمند با هوش مصنوعی |
|---|---|---|
| سرعت کشف آسیبپذیری | روزها و هفتهها بررسی انسانی | کشف و تحلیل در چند ثانیه یا دقیقه |
| پوشش کد و سناریوهای نفوذ | محدود به سناریوهای تست شناختهشده | شبیهسازی حملات ناشناخته و الگوهای پیچیده |
| تحلیل مداوم دادهها | دورهای و نقطهای | پایش بلادرنگ و ۲۴ ساعته جریان دادهها |
| ریسک خطای انسانی | بالا به دلیل حجم سنگین اطلاعات | حداقلی با دقت الگوریتمی بالا |
سابقه نفوذ به سیستمهای سلامت؛ بحرانی که تازه نیست
صنعت بهداشت و درمان در سالهای اخیر شاهد بزرگترین حملات باجافزاری و نشت اطلاعات در تاریخ فناوری بوده است. بحرانهایی نظیر حمله گسترده به زیرساختهای پرداخت و پردازش اطلاعات سلامت در شرکتهای بینالمللی مانند Change Healthcare نشان داد که اختلال در این شبکهها نه تنها حریم خصوصی را لکهدار میکند، بلکه مستقیماً روند ارائه خدمات حیاتی و دارویی به بیماران را فلج میسازد. اکنون با ورود هوش مصنوعی به میدان کشف آسیبپذیریها، این پرسش مطرح است که آیا سازمانهای درمانی میتوانند با سرعت پیشرفت مهاجمان همگام شوند؟
پیامدهای این افشاگری بر بازار فناوری سلامت و استارتاپهای مدتک
افشای این دست از آسیبپذیریها فشارهای رگولاتوری و قانونی بر شرکتهای توسعهدهنده نرمافزارهای سلامت را دوچندان میکند. نهادهای ناظر بینالمللی و داخلی به سمت اعمال جریمههای سنگینتر برای نقض حریم خصوصی و عدم رعایت الزامات استاندارد حرکت خواهند کرد.
- سرمایهگذاری اجباری روی دفاع هوشمند: شرکتهای مدتک (HealthTech) دیگر نمیتوانند امنیت را مرحلهای پس از توسعه محصول بدانند، بلکه باید هوش مصنوعی دفاعی را در بطن معماری نرمافزار پیادهسازی کنند.
- تغییر ترجیحات مشتریان سازمانی: بیمارستانها و آزمایشگاهها در قراردادهای خود با ارائهدهندگان پرونده الکترونیک، گواهیهای اعتبارسنجی بلادرنگ مبتنی بر هوش مصنوعی را مطالبه خواهند کرد.
- افزایش تمایل به راهحلهای غیرمتمرکز: توجه مجدد به معماریهای رمزنگاری پیشرفته با دانش صفر (Zero-Knowledge) برای به حداقل رساندن دسترسی سرورهای مرکزی به دادههای خام بیماران.
امنیت دادههای درمانی دیگر تنها یک مسئله فنی نیست، بلکه یک رکن اساسی در حقوق بیمار و اعتماد عمومی به نظام سلامت محسوب میشود. شکست در این حوزه مستقیماً جان و حیثیت افراد را هدف قرار میدهد.
مسیر پیشرو: بازتعریف حریم خصوصی در عصر هوش مصنوعی
راهکار پیشگیری از سوءاستفادههای آتی در حوزه پروندههای پزشکی، پنهانکاری یا محدود کردن تحقیقات امنیتی نیست؛ بلکه توسعه فعالانه و مستمر راهکارهای «رد تیم» (Red Team) با هوش مصنوعی است. مؤسسات درمانی باید با استفاده مداوم از همین فناوریها، پلتفرمهای خود را پیش از هکرها به چالش بکشند و پروتکلهای رمزنگاری دادهها را در تمام چرخههای ذخیره و انتقال بازسازی کنند.
جمعبندی
کشف آسیبپذیریهای بزرگ در پروندههای پزشکی توسط هوش مصنوعی، زنگ هشداری جدی برای اکوسیستم سلامت دیجیتال است. در دورانی که هوش مصنوعی مرزهای تشخیص و درمان را جابهجا میکند، نباید فراموش کرد که حریم خصوصی و امنیت پایهایترین مؤلفه اعتماد در پزشکی هستند؛ مسابقهای بیپایان میان مدافعان و مهاجمان سایبری که برنده آن را سرعت تطبیق با ابزارهای نوین تعیین خواهد کرد.
سؤالات متداول
چگونه ابزارهای هوش مصنوعی موفق به کشف آسیبپذیریهای پرونده پزشکی شدند؟
مدلهای پیشرفته هوش مصنوعی با شبیهسازی میلیونها سناریوی نفوذ، تحلیل الگوهای تبادل داده و اسکن هوشمند کدهای منبع، حفرههای پنهانی را پیدا میکنند که فراتر از توان تحلیل ابزارهای ممیزی سنتی است.
چرا نشت اطلاعات پروندههای پزشکی خطرناکتر از اطلاعات بانکی است؟
اطلاعات مالی و کارتهای اعتباری قابل باطل شدن و تغییر هستند، اما دادههای پرونده سلامت شامل بیماریها، کدهای هویتی و سوابق دارویی دائمی بوده و برای همیشه قابل سوءاستفاده در اخاذی و جعل هویت هستند.
این اتفاق چه تأثیری بر شرکتهای توسعهدهنده سلامت دیجیتال خواهد داشت؟
موجب افزایش سختگیریهای قانونی، بازنگری در معماری نرمافزارهای سلامت و ضرورت بهرهگیری از آزمونهای امنیتی خودکار و پیوسته مبتنی بر هوش مصنوعی خواهد شد.
مراکز درمانی برای حفاظت از دادههای بیماران چه اقداماتی باید انجام دهند؟
بهکارگیری پایش مداوم هوشمند، استفاده از رمزنگاری سرتاسری دادههای حساس و محدودسازی سطوح دسترسی کارمندان و سامانههای شخص ثالث بر پایه اصل حداقل دسترسی.